



Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступники заработали $3 млн, установив майнер на серверы Jenkins

Киберпреступной группе удалось заработать более $3 миллионов благодаря взлому серверов Jenkins и последующей установке вредоносной программы, добывающей криптовалюту Monero. Jenkins пользуется большой популярностью как у независимых разработчиков, так и у крупных предприятий, так как позволяет запускать автоматизированные тесты и выполнять различные операции на основе результатов тестирования, включая развертывание нового кода на рабочих серверах.

Команда Check Point в пятницу сообщила, что ей удалось обнаружить след крупной киберпреступной операции, нацеленной на серверы Jenkins. Атакующие использовали брешь, известную под идентификатором CVE-2017-1000353, которая присутствует в десериализации Jenkins Java.

Эта уязвимость позволяет злоумышленникам запускать вредоносный код удаленно, без предварительной проверки подлинности. Специалисты уточняют, что киберпреступники использовали этот баг для загрузки и установки майнера Monero (minerxmr.exe).

Майнер загружался с IP-адреса, расположенного в Китае и принадлежащего правительственной сети Хуайаня. На данный момент неясно, является ли этот сервер сервером злоумышленника, либо же это скомпрометированный сервер, который киберпреступники используют в своих целях.

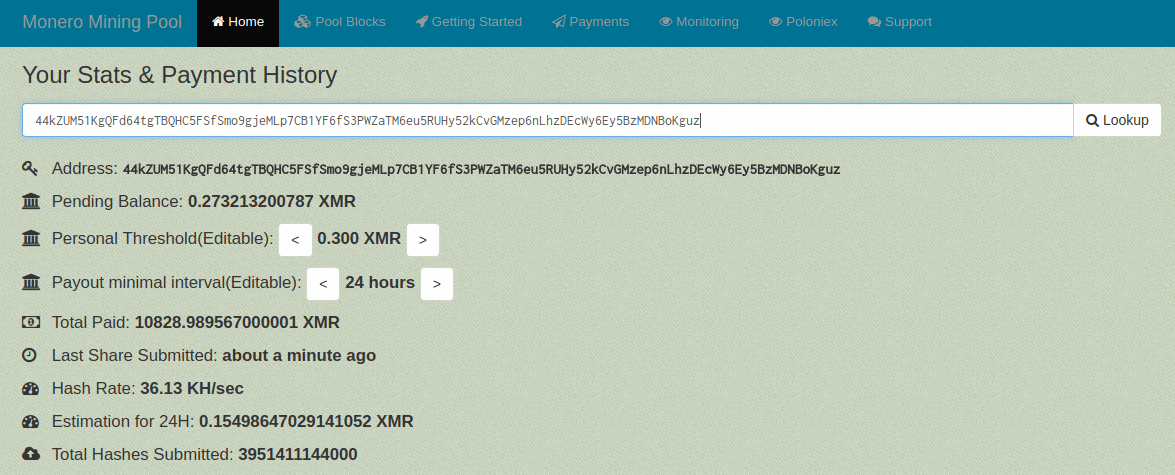
Операция добычи криптовалюты продолжалась несколько месяцев, что позволило атакующим добыть более 10 800 Monero, что эквивалентно более $3,4 миллионам.

Исследователи отметили, что злоумышленники скомпрометировали в основном инсталляции Jenkins, работающие в операционных системах Windows.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru