



ESET: Вымогатели остаются главной угрозой для устройств Android

ESET: Вымогатели остаются главной угрозой для устройств Android

ESET: Вымогатели остаются главной угрозой для устройств Android

Вирусная лаборатория ESET представила отчет об актуальных угрозах для платформы Android. Тренд 2018 года – внедрение новых методов атак и маскировки. В 2017 году авторы вредоносных программ для Android продолжали поиск новых инструментов. Наиболее опасное нововведение вирусописателей – использование вредоносами службы специальных возможностей Android Accessibility Service, облегчающей работу с устройством для людей с ограниченными возможностями. Первоначально службу взяли на вооружение авторы мобильных банковских троянов, далее – создатели программ-вымогателей.

В октябре 2017 года специалисты ESET обнаружили DoubleLocker – первый мобильный шифратор, использующий службу специальных возможностей. Вредоносная программа оснащена сразу двумя инструментами для вымогательства: она шифрует данные в памяти устройства, а также может изменить PIN-код на произвольный.

Несмотря на внедрение новых техник атак, в 2017 году наиболее популярным инструментом злоумышленников оставались так называемые «полицейские» вымогатели. Они блокируют экран устройства; требование выкупа как правило имитирует официальное сообщение о блокировке за распространение нелицензионного ПО и другие подобные нарушения. По данным ESET, большинство программ-вымогателей, использующих эту уловку, принадлежит к семейству Android/Locker.

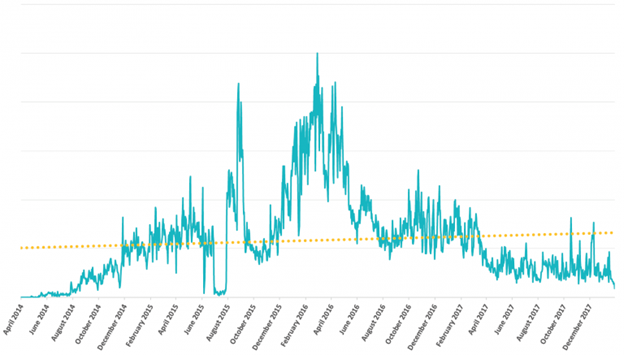
Согласно телеметрии ESET, в 2017 году доля программ-вымогателей для Android снижалась, несмотря на рост общего числа угроз для этой платформы. Тем не менее, в 2018 году возможны новые всплески активности вымогателей, включая DoubleLocker.

Пользователям смартфонов и планшетов на Android рекомендуется соблюдать базовые меры предосторожности: загружать приложения только с официальных площадок, изучать отзывы и оценки.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru