



Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

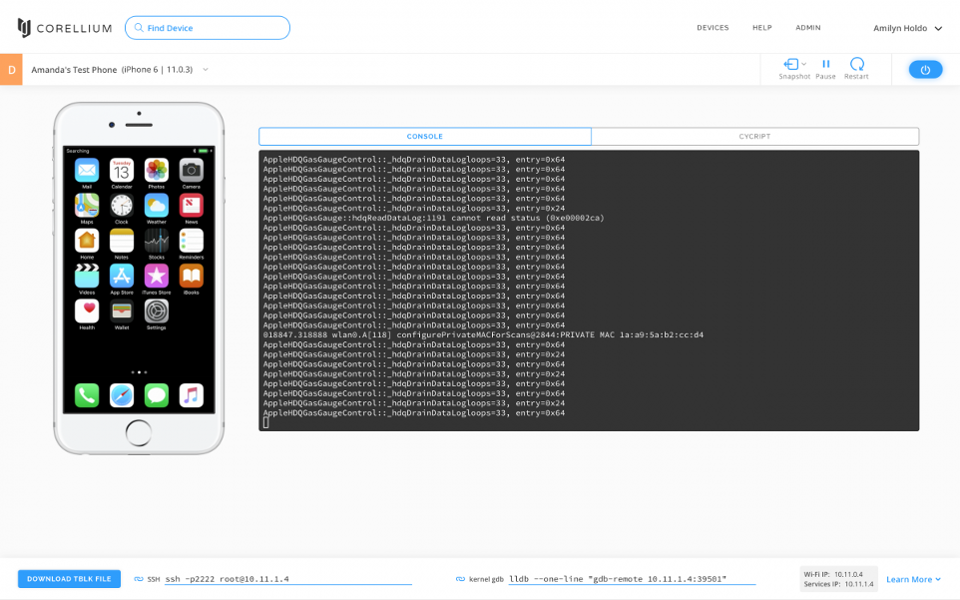
Новый инструмент Corellium поможет создать виртуальные копии iPhone и iPad, работающие с последней версией iOS. С помощью такой программы разработчики и специалисты смогут опробовать весь спектр — от поиска уязвимостей, до тестирования своих приложений в системах Apple.

Помимо этого, Corellium позволяет приостановить и вернуть любые изменения, произведенные в оболочке, а также просмотреть внутренний код для понимания того, что происходит в системе. Новое виртуальное устройство Apple можно создать за 10 минут, так что любые критические сбои не страшны.

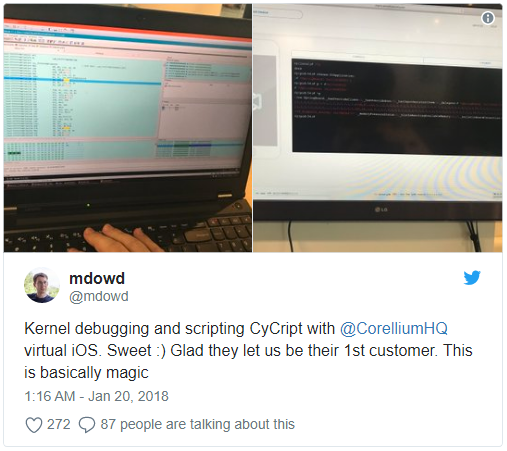
Различные специалисты, занимающиеся созданием джейлбрейков, уже заинтересовались инструментов. Например, глава Azimuth Марк Дауд опубликовал в Twitter запись, в которой назвал новую разработку «чистой магией».

Другого известного джейлбрейкера Никиса Бассена заинтересовала возможность поиска ошибок в ядре, самом глубоком уровне операционной системы, без необходимости работы с реальным устройством.

Corellium также отличает возможность работы с новейшими 64-битными системами, однако не обошлось и без минусов — несмотря на то, что Corellium имитирует камеру, USB и Wi-Fi, подключиться к сотовой сети он не сможет.

В начале февраля была опубликована демо-версия, в которой удалось создать виртуальную копию iPhone 6 за считанные минуты. Тогда было отмечено, что реальным преимуществом программного обеспечения является его способность приостанавливать работу устройства и проверять его на ошибки или другие проблемы с кодом.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru