



Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

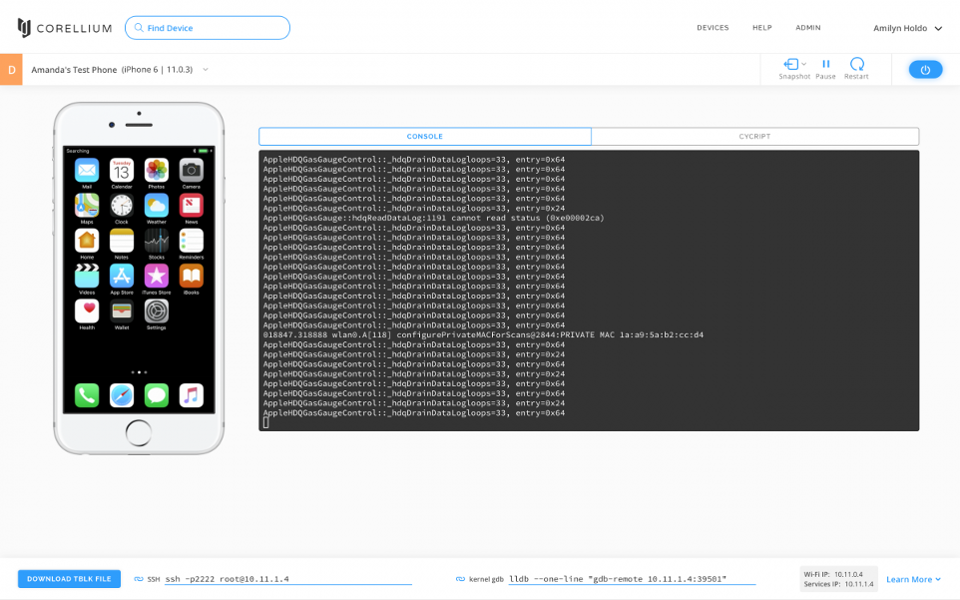
Новый инструмент Corellium поможет создать виртуальные копии iPhone и iPad, работающие с последней версией iOS. С помощью такой программы разработчики и специалисты смогут опробовать весь спектр — от поиска уязвимостей, до тестирования своих приложений в системах Apple.

Помимо этого, Corellium позволяет приостановить и вернуть любые изменения, произведенные в оболочке, а также просмотреть внутренний код для понимания того, что происходит в системе. Новое виртуальное устройство Apple можно создать за 10 минут, так что любые критические сбои не страшны.

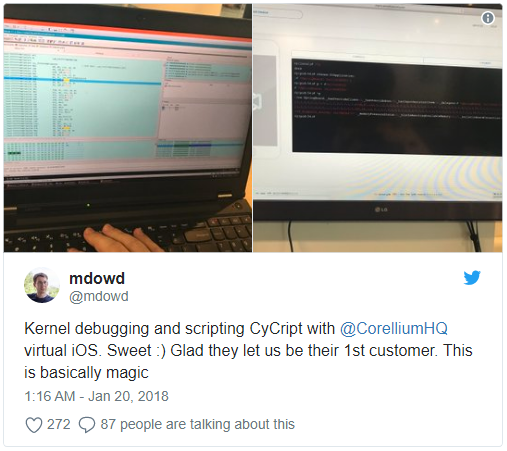
Различные специалисты, занимающиеся созданием джейлбрейков, уже заинтересовались инструментов. Например, глава Azimuth Марк Дауд опубликовал в Twitter запись, в которой назвал новую разработку «чистой магией».

Другого известного джейлбрейкера Никиса Бассена заинтересовала возможность поиска ошибок в ядре, самом глубоком уровне операционной системы, без необходимости работы с реальным устройством.

Corellium также отличает возможность работы с новейшими 64-битными системами, однако не обошлось и без минусов — несмотря на то, что Corellium имитирует камеру, USB и Wi-Fi, подключиться к сотовой сети он не сможет.

В начале февраля была опубликована демо-версия, в которой удалось создать виртуальную копию iPhone 6 за считанные минуты. Тогда было отмечено, что реальным преимуществом программного обеспечения является его способность приостанавливать работу устройства и проверять его на ошибки или другие проблемы с кодом.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru