



IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

IoT-ботнет обходит брандмауэры, чтобы добраться до модемов ZyXEL

Honeypot-приманки NewSky Security детектировали новый IoT-ботнет, получивший имя DoubleDoor. Отличительной особенностью данного вида является использование двух разных бэкдоров для атаки модемов ZyXEL PK5001Z.

Ботнет использует эксплойты для двух уязвимостей:

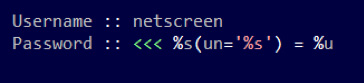
CVE-2015–7755, затрагивает программное обеспечение брандмауэра ScreenOS, что позволяет злоумышленникам получить доступ к «демонам» (daemons) telnet и SSH, используя произвольное имя пользователя в сочетании с определенным жестко запрограммированным паролем. DoubleDoor использует netscreen в качестве имени пользователя.

Эта брешь была обнаружена в декабре 2015 года и, как предполагается, использовалась спонсируемыми государством киберпреступниками.

CVE-2016–10401, бэкдор для устройств ZyXEL PK5001Z. После того, как злоумышленники пройдут защиту фаервола, она выполняют простую атаку на основе пароля, целью которой является получение базовой учетной записи с повышенными правами — admin:CenturyL1nk.

Затем атакующие используют CVE-2016–10401 для повышения прав до суперпользователя, конкретно этот эксплойт использовался в атаках ботнета Mirai.

Еще одна интересная особенность DoubleDoor заключается в использовании рандомизированных строк для вызова оболочки и проверки успешного заражения устройства IoT.

«Многие злоумышленники используют разные строки для этой цели. Например, имя ботнета (MIRAI, ASUNA, MASUTA, SATORI) или же собственный псевдоним, например, daddyl33t. DoubleDoor избегает этого подхода и использует случайную 8-символьную строку в каждой атаке, это делается для запутывания следов», — пишут эксперты NewSky Security.

Уточняется, что уязвимая настройка (брандмауэр NetScreen + Zyxel-модем) чаще встречается в корпоративной среде, чем в частных домах, поэтому есть предположение, что злоумышленники нацелились именно на корпорации.

«Получение контроля над маршрутизаторами корпоративной среды может быть более ценным для злоумышленника, поскольку это может дать толчок целенаправленным IoT-атакам», — отмечают исследователи.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru