



Благодаря фишингу в Google AdWords преступники заработали $50 млн

Благодаря фишингу в Google AdWords преступники заработали $50 млн

Благодаря фишингу в Google AdWords преступники заработали $50 млн

Эксперты компании Cisco в своем блоге опубликовали информацию об обнаруженной ими фишинговой схеме, в рамках которой злоумышленники подделывали популярный сайт, предоставляющий услуги хранения криптовалюты, Blockchain.info.

Специалисты назвали данную вредоносную кампанию Coinhoarder, как оказалось, они наблюдают за ней уже полгода. Как предполагают исследователи, благодаря этой схеме киберпреступникам удалось похитить около 50 миллионов долларов  цифровых валютах.

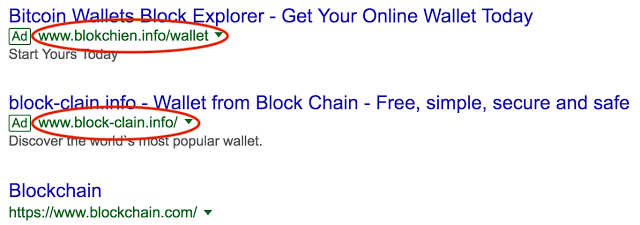
Как утверждает в сообщении команда Cisco, злоумышленники выкупали рекламу Google AdWords для того, чтобы новые жертвы попадались на их поддельные сайты. Имена вредоносных доменов были максимально приближены к оригинальному легитимному сайту — block-clain.info или blockchien.info. Это старый прием, который полагается на невнимательность пользователя.

После создания похожих доменов киберпреступникам оставалось только воспользоваться сервисом Google AdWords для формирования необходимой поисковой выдачи.

Cisco полагает, что киберпреступная группа действует уже около трех лет.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru