



Миллионы Android-устройств заставляют добывать криптовалюту Monero

Миллионы Android-устройств заставляют добывать криптовалюту Monero

Миллионы Android-устройств заставляют добывать криптовалюту Monero

Исследователями Malwarebytes был задокументирован пример вредоносных атак на планшеты и смартфоны под управлением Android, целью которых было установить на устройства майнер для добычи цифровой валюты.

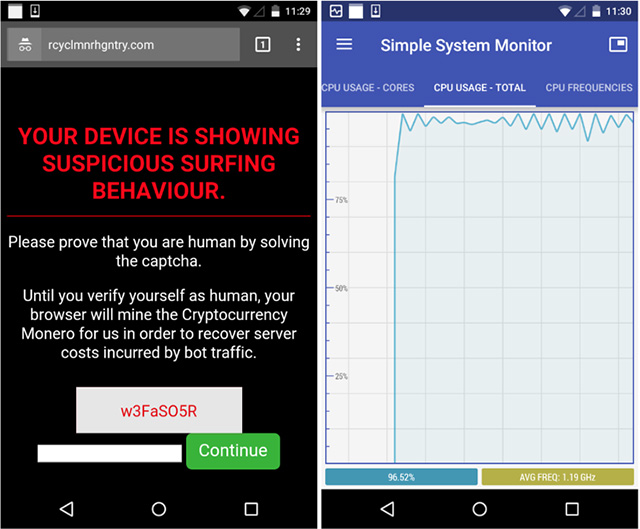
«Впервые эту кампанию мы обнаружили в конце января, однако, судя по всему, она действовала с ноября 2017 года. В рамках этой кампании злоумышленники перенаправляли миллионы пользователей Android-устройств на специально разработанную страницу, которая добывала криптовалюту, используя ресурсы пользовательских устройств», — пишут исследователи.

Эксперты предполагают, что цифра зараженных устройств может быть еще выше, так как некоторые из злонамеренных доменов на данный момент не идентифицированы.

Сама атака представляет собой следующее — пользователи перенаправляются по цепочкам на вредоносные веб-сайты. Примечательно, что пользователям Internet Explorer и Chrome подсовывались сайты с якобы технической поддержкой (на самом деле, мошеннические), а пользователей Android направляли на добывающие криптовалюту сайты.

Эксперты отметили интересную уловку — на вредоносной странице имеется предупреждение, что браузер пользователя будет майнить криптовалюту до тех пор, пока пользователь не подтвердит, что он не робот, решив CAPTCHA. Но все это делается, чтобы придать процессу хоть какую-то легитимность, так как CAPTCHA является ненастоящей.

На двух вредоносных доменах, обнаруженных экспертами, были зафиксированы 66 миллионов посетителей с ноября 2017 года.

Специалисты рекомендуют пользователям Android обратить внимание на установленные в системе приложения, так как есть сведения, что именно вредоносные приложения являются виновниками этих редиректов.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru