



Миллионы Android-устройств заставляют добывать криптовалюту Monero

Миллионы Android-устройств заставляют добывать криптовалюту Monero

Миллионы Android-устройств заставляют добывать криптовалюту Monero

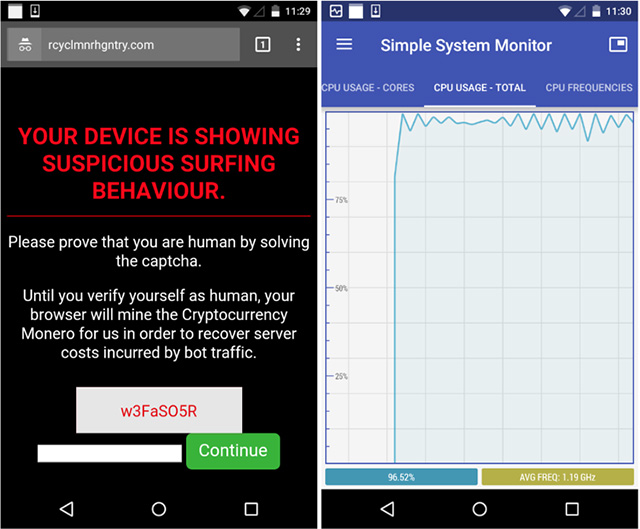
Исследователями Malwarebytes был задокументирован пример вредоносных атак на планшеты и смартфоны под управлением Android, целью которых было установить на устройства майнер для добычи цифровой валюты.

«Впервые эту кампанию мы обнаружили в конце января, однако, судя по всему, она действовала с ноября 2017 года. В рамках этой кампании злоумышленники перенаправляли миллионы пользователей Android-устройств на специально разработанную страницу, которая добывала криптовалюту, используя ресурсы пользовательских устройств», — пишут исследователи.

Эксперты предполагают, что цифра зараженных устройств может быть еще выше, так как некоторые из злонамеренных доменов на данный момент не идентифицированы.

Сама атака представляет собой следующее — пользователи перенаправляются по цепочкам на вредоносные веб-сайты. Примечательно, что пользователям Internet Explorer и Chrome подсовывались сайты с якобы технической поддержкой (на самом деле, мошеннические), а пользователей Android направляли на добывающие криптовалюту сайты.

Эксперты отметили интересную уловку — на вредоносной странице имеется предупреждение, что браузер пользователя будет майнить криптовалюту до тех пор, пока пользователь не подтвердит, что он не робот, решив CAPTCHA. Но все это делается, чтобы придать процессу хоть какую-то легитимность, так как CAPTCHA является ненастоящей.

На двух вредоносных доменах, обнаруженных экспертами, были зафиксированы 66 миллионов посетителей с ноября 2017 года.

Специалисты рекомендуют пользователям Android обратить внимание на установленные в системе приложения, так как есть сведения, что именно вредоносные приложения являются виновниками этих редиректов.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru