



В Windows будет аутентификация по рисунку кровеносных сосудов

В Windows будет аутентификация по рисунку кровеносных сосудов

В Windows будет аутентификация по рисунку кровеносных сосудов

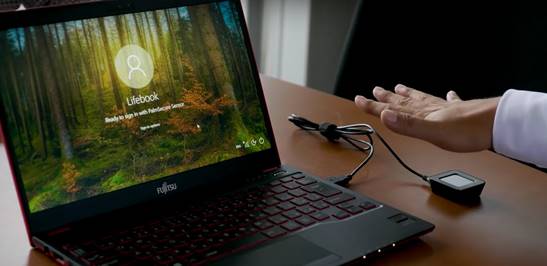
Microsoft и Fujitsu договорились о сотрудничестве для обеспечения повышенной безопасности устройств на рабочих местах. Fujitsu совместно с Microsoft создает цифровые устройства на базе Windows 10 Pro с возможностью биометрической аутентификации по рисунку кровеносных сосудов ладони в Windows Hello.

Технология авторизации по сосудистому рисунку способна обеспечивать повышенную защиту от атак, связанных с несанкционированным доступом к устройствам, что в особенности актуально для сотрудников, работающих удаленно. По данным службы Microsoft Advanced Threat Analytics, более 60% атак основаны на компрометации учетных данных пользователей[1]. Система Windows Hello с возможностью авторизации по отпечатку пальца и распознаванию лица специально была разработана для решения этой актуальной проблемы. Теперь в нее также включена технология распознавания рисунка кровеносных сосудов ладони Fujitsu PalmSecure для обеспечения еще более надежной защиты устройств и данных.

Для авторизации в устройство с помощью PalmSecure необходимо поднести ладонь над специальным сканером. Технология мгновенно распознает сосудистый рисунок и осуществляет вход в учетную запись. Подобные сканеры используются в ПК Fujitsu с Windows 10 Pro.

Ознакомиться с демонстрацией возможностей технологии можно в видео ниже.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru