



Зараженный плагин WordPress заставил правительственные сайты майнить

Зараженный плагин WordPress заставил правительственные сайты майнить

Зараженный плагин WordPress заставил правительственные сайты майнить

Исследователь в области безопасности Скотт Хельм за последние сутки обнаружил, что сторонний WordPress-плагин Browsealoud является причиной компрометации серверов. В итоге более 4 000 сайтов были заражены добывающим криптовалюту Monero майнером.

Самое интересное, что в числе скомпрометированных сайтов, использующих этот плагин, есть такие серьезные, как, например, офис британского комиссара, сайты Национальной службы здравоохранения Великобритании, сайт правительства Австралии и другие.

Компания Texthelp, разработчик плагина Browsealoud, сообщила о том, что вредоносная копия их продукта распространялась в течение четырех часов, чего оказалось достаточно для заражения сайтов, использующих Browsealoud. На данный момент разработчики перевели его в автономный режим до выяснения причины и устранения проблемы.

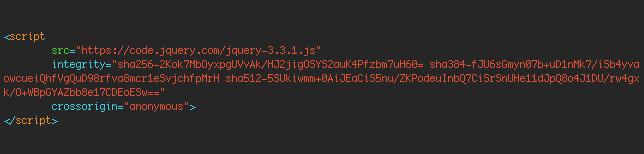
Эксперты говорят, что от подобных инцидентов можно защититься при помощи функцию безопасности Javascript под названием Subresource Integrity (SRI). При ее активировании браузеры не будут загружать Javascript-код в том случае, если он будет отличаться от исходной версии.

Для этого надо просто добавить атрибут integrity к тегу <SCRIPT>. Пример:

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru