


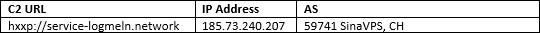

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Исследователи Forcepoint наткнулись на новый образец вредоноса, атакующего POS-терминалы. Отличительной особенностью этого зловреда является попытка замаскироваться под пакет обновлений программ, разрабатываемых компанией LogMeIn.

Эксперты назвали новый образец «UDPoS» из-за его интенсивного использования протокола UDP. На данный момент непонятно, используется ли вредоносная программа в реальных атаках, однако наличие маскировки под файлы программ LogMeIn, а также URL-адресов командного C2-сервера, наталкивает специалистов на мысль, что злоумышленники все же заражают пользователей этой программой. Кроме того, исследователями были отмечены доказательства того, что раньше этот зловред маскировался под программное обеспечение от Intel.

Команда Forcepoint связалась с LogMeIn с целью уточнить, не получили ли злоумышленники доступ к каким-либо сервисам или доменам компании. Выяснилось, что ничего из вышеперечисленного не произошло, злоумышленники просто таким образом маскируют свою программу.

Несмотря на это, LogMeIn опубликовала соответствующее сообщение, уведомляющее клиентов о наличии такого образца вредоносной программы.

Forcepoint провела анализ исходного образца — файла с именем logmeinumon.exe, который показал, что вредонос обращается к серверу C2, размещенному на площадке швейцарского VPS-провайдера, этот сервер также пытается походить на сервер LogMeIn.

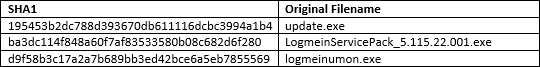
Далее эксперты обнаружили, что на C2 размещается другой исполняемый файл — update.exe, представляющий собой самораспаковывающийся архив 7-Zip, содержащий LogmeinServicePack_5.115.22.001.exe и logmeinumon.exe.

Исследователи отмечают, что сам код вредоноса, учитывая реализованные методы, сложно назвать выдающимся. Специалисты отметили наличие ошибок в коде, например, что касается реализованных техник антидетектирования. 

С другой стороны, авторы UDPoS используют оригинальный метод передачи данных на основе DNS.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru