


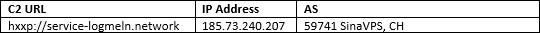

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Обнаружен новый POS-вредонос, маскирующийся под программы LogMeIn

Исследователи Forcepoint наткнулись на новый образец вредоноса, атакующего POS-терминалы. Отличительной особенностью этого зловреда является попытка замаскироваться под пакет обновлений программ, разрабатываемых компанией LogMeIn.

Эксперты назвали новый образец «UDPoS» из-за его интенсивного использования протокола UDP. На данный момент непонятно, используется ли вредоносная программа в реальных атаках, однако наличие маскировки под файлы программ LogMeIn, а также URL-адресов командного C2-сервера, наталкивает специалистов на мысль, что злоумышленники все же заражают пользователей этой программой. Кроме того, исследователями были отмечены доказательства того, что раньше этот зловред маскировался под программное обеспечение от Intel.

Команда Forcepoint связалась с LogMeIn с целью уточнить, не получили ли злоумышленники доступ к каким-либо сервисам или доменам компании. Выяснилось, что ничего из вышеперечисленного не произошло, злоумышленники просто таким образом маскируют свою программу.

Несмотря на это, LogMeIn опубликовала соответствующее сообщение, уведомляющее клиентов о наличии такого образца вредоносной программы.

Forcepoint провела анализ исходного образца — файла с именем logmeinumon.exe, который показал, что вредонос обращается к серверу C2, размещенному на площадке швейцарского VPS-провайдера, этот сервер также пытается походить на сервер LogMeIn.

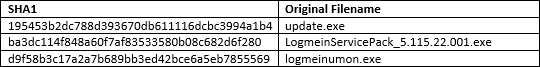
Далее эксперты обнаружили, что на C2 размещается другой исполняемый файл — update.exe, представляющий собой самораспаковывающийся архив 7-Zip, содержащий LogmeinServicePack_5.115.22.001.exe и logmeinumon.exe.

Исследователи отмечают, что сам код вредоноса, учитывая реализованные методы, сложно назвать выдающимся. Специалисты отметили наличие ошибок в коде, например, что касается реализованных техник антидетектирования. 

С другой стороны, авторы UDPoS используют оригинальный метод передачи данных на основе DNS.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru