



Новый ботнет, майнящий Monero, атакует устройства на Android

Новый ботнет, майнящий Monero, атакует устройства на Android

Новый ботнет, майнящий Monero, атакует устройства на Android

За выходные появился новый ботнет, заражающий Android-устройства вредоносной программой, добывающей криптовалюту Monero. В процессе атак зловред сканирует наличие открытых портов отладки.

Ботнет появился в субботу, он нацелен на порт 5555, который используется Android Debug Bridge (ADB), компонентом операционной системы Android, представляющим доступ к чувствительным функциям системы.

По словам исследователей из Qihoo 360, под угрозой находятся только устройства под управлением операционной системы Android, такие как смартфоны и умные телевизоры. Эксперты назвали новую угрозу ADB.miner.

Ботнет быстро расширялся за последние несколько дней.

«Количество сканирующих порты источников удваивается каждые 12 часов», — говорит директор исследовательской лаборатории Qihoo 360 Network Security Research, — «На данный момент мы наблюдаем, насколько этот ботнет сможет вырасти».

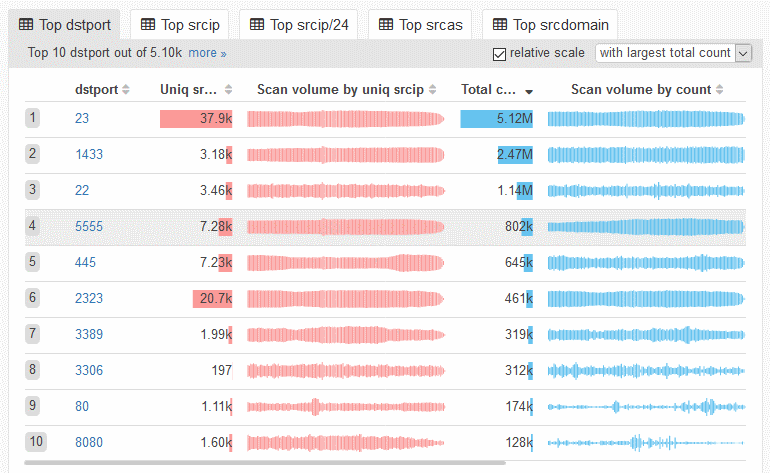
Эксперты обнаружили, что ADB.miner сканирует порты с 7 400 уникальных IP-адресов. На рисунке ниже отображены данные, полученные исследователями, на них видно, что порт 5555 находится на четвертом месте среди самых сканируемых портов. До атаки ADB.miner он не входил даже в десятку.

Большинство сканирующих IP-адресов расположены в Китае (приблизительно 40 %) и Южной Корее (приблизительно 30 %). ADB.miner также позаимствовал код у знаменитого Mirai.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru