



Новый ботнет, майнящий Monero, атакует устройства на Android

Новый ботнет, майнящий Monero, атакует устройства на Android

Новый ботнет, майнящий Monero, атакует устройства на Android

За выходные появился новый ботнет, заражающий Android-устройства вредоносной программой, добывающей криптовалюту Monero. В процессе атак зловред сканирует наличие открытых портов отладки.

Ботнет появился в субботу, он нацелен на порт 5555, который используется Android Debug Bridge (ADB), компонентом операционной системы Android, представляющим доступ к чувствительным функциям системы.

По словам исследователей из Qihoo 360, под угрозой находятся только устройства под управлением операционной системы Android, такие как смартфоны и умные телевизоры. Эксперты назвали новую угрозу ADB.miner.

Ботнет быстро расширялся за последние несколько дней.

«Количество сканирующих порты источников удваивается каждые 12 часов», — говорит директор исследовательской лаборатории Qihoo 360 Network Security Research, — «На данный момент мы наблюдаем, насколько этот ботнет сможет вырасти».

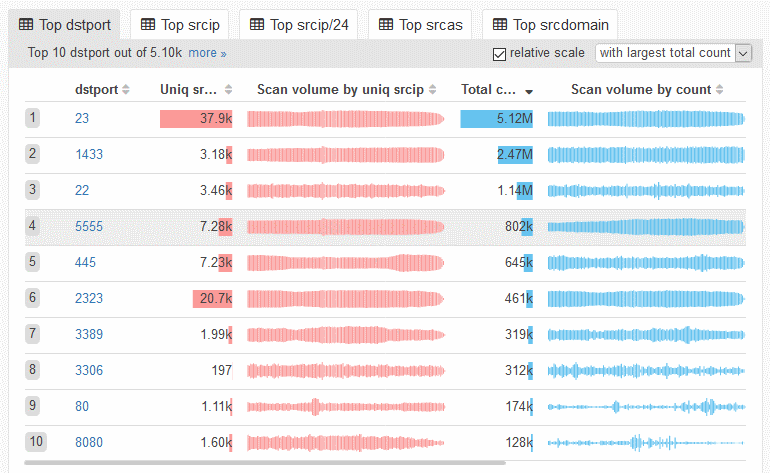
Эксперты обнаружили, что ADB.miner сканирует порты с 7 400 уникальных IP-адресов. На рисунке ниже отображены данные, полученные исследователями, на них видно, что порт 5555 находится на четвертом месте среди самых сканируемых портов. До атаки ADB.miner он не входил даже в десятку.

Большинство сканирующих IP-адресов расположены в Китае (приблизительно 40 %) и Южной Корее (приблизительно 30 %). ADB.miner также позаимствовал код у знаменитого Mirai.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru