



Аппаратный криптокошелек Ledger подвержен критической уязвимости

Аппаратный криптокошелек Ledger подвержен критической уязвимости

Аппаратный криптокошелек Ledger подвержен критической уязвимости

В аппаратном криптокошельке Ledger была найдена критическая брешь, с помощью которой злоумышленник может похитить криптовалюту пользователей, подменив кошелек получателя.

Уязвимость можно использовать в момент подключения Ledger к Сети для того, чтобы отправить средства или загрузить адрес получателя. Поскольку Ledger-кошельки создают отображаемый адрес с помощью JavaScript, вредоносная программа может подменить их кошельком злоумышленника. Таким образом реализуется атака типа «Человек посередине» (Man-in-the-Middle Attack).

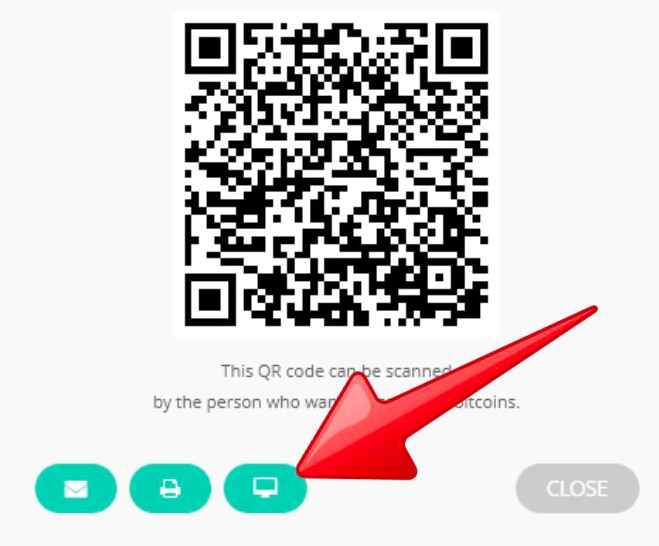
Эксперты опубликовали подробную информацию, раскрывающую все подробности эксплуатации новой бреши. Защититься от этой уязвимости, по словам исследователей, можно — достаточно проверить адрес получателя, как показано на кртинке ниже.

Ранее мы писали о новом вредоносе Evrial, который подменяет биткойн-адреса в буфере обмена Windows.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru