



Майнер Monero Smominru заразил полмиллиона Windows-машин

Майнер Monero Smominru заразил полмиллиона Windows-машин

Майнер Monero Smominru заразил полмиллиона Windows-машин

Эксперты Proofpoint предупреждают о ботнете Smominru (также известен, как MyKings и Ismo), используемом злоумышленниками для майнинга Monero. Известно, что Smominru заразил полмиллиона компьютеров под управлением Windows.

По оценкам Proofpoint, киберпреступники, стоящие за Smominru, уже успели заработать более 2 млн долларов, используя процессоры своих жертв. Оказалось, что специалисты следят за этим ботнетом с конца мая.

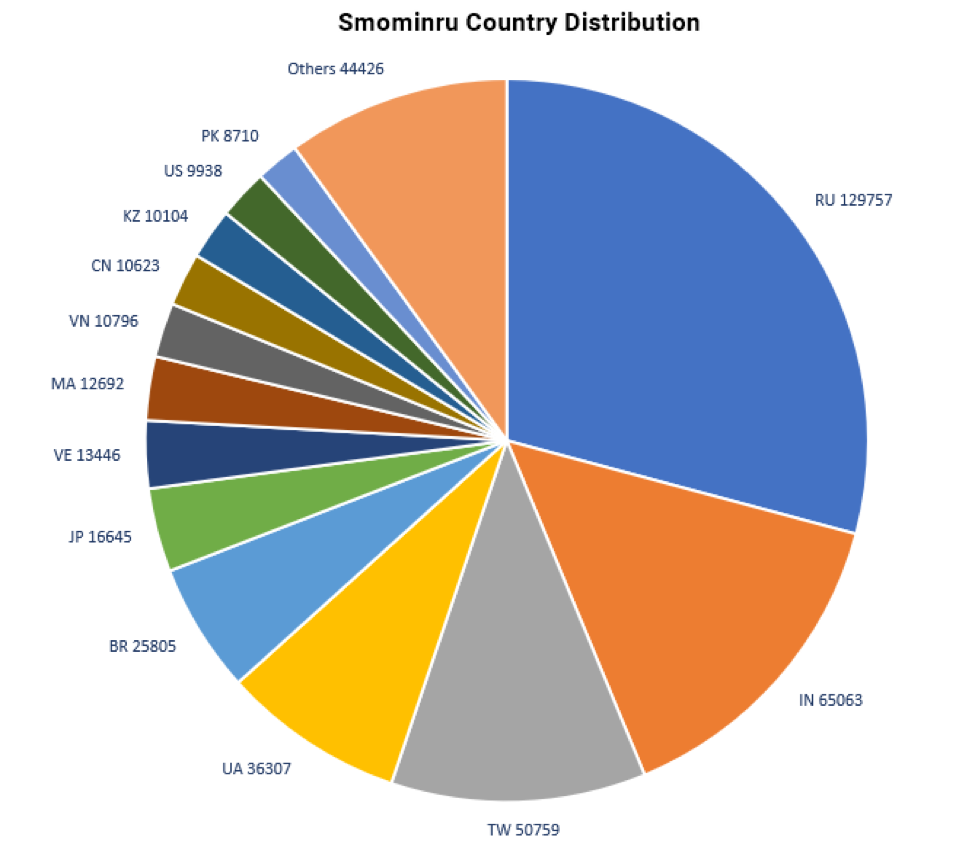
Совсем недавно Proofpoint удалось обнаружить более 526 тысяч зараженных устройств, подавляющее большинство которых являются Windows-серверами. Самое большое количество зараженных машин находятся в России (около 130 тысяч), затем идет Индия и Тайвань.

Эксперты Proofpoint отмечают, что как минимум 25 хостов, размещенных в американской сети AS63199, пытаются использовать эксплойт EternalBlue для заражения компьютеров. Помимо EternalBlue киберпреступники также используют EsteemAudit, который эксплуатирует уязвимость CVE-2017-0176 в RDP-протоколе Windows XP.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru