



Киберпреступники используют непропатченную уязвимость в Adobe Flash

Киберпреступники используют непропатченную уязвимость в Adobe Flash

Киберпреступники используют непропатченную уязвимость в Adobe Flash

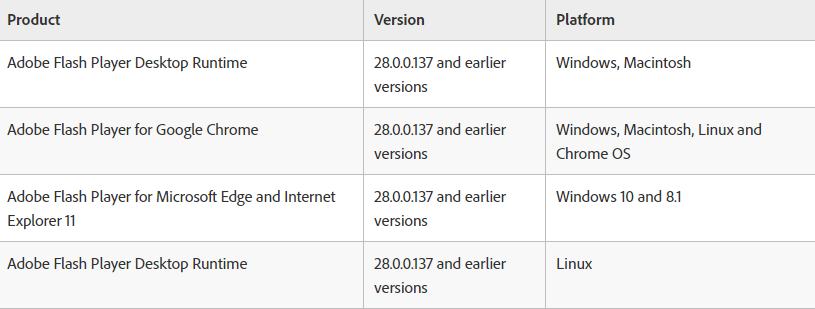
Киберпреступники активно эксплуатируют 0-day уязвимость в Adobe Flash, об этом сообщают исследователи компании KR-CERT, специализирующийся на кибербезопасности. По словам экспертов, воздействию бреши подвержены все версии Flash Player.

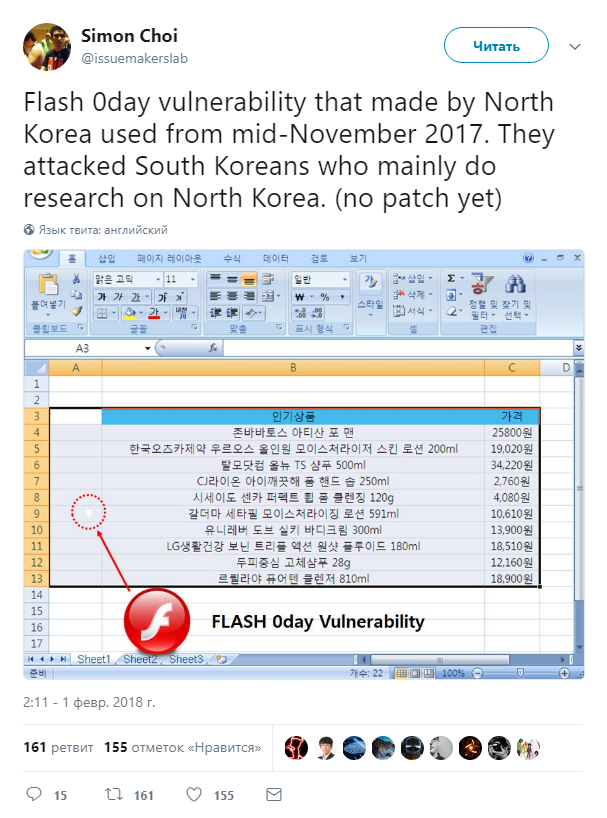
Как пишут исследователи, киберпреступники из КНДР эксплуатируют эту уязвимость в реальных атаках на южнокорейских пользователей. Причем, как утверждает директор южнокорейской infosec-компании Симон Чой, о существовании этой бреши злоумышленникам известно с ноября прошлого года.

Об этом господин Чой сообщает в Twitter:

В свою очередь, Adobe опубликовала описание этой проблемы, получившей идентификатор CVE-2018-4878. Компания сообщает, что благодаря этой дыре в безопасности злоумышленник может удалено выполнить код. Эта проблема затрагивает как Windows, так и macOS и Linux.

Эксперты уточняют, то заражение пользователей с помощью этой уязвимости происходит через вредоносные документы Office, которые отправляются пользователям по электронной почте. Кроме того, заразиться также можно на вредоносном сайте.

Adobe пообещала устранить эту уязвимость 5 февраля, когда выйдет очередной набор патчей.

Подпишитесь на новости

Клиентов уходящих провайдеров предложили переводить к крупным операторам

Провайдер закрылся, а интернет должен остаться. Минцифры готовит механизм передачи абонентов другим операторам, если обслуживающая компания прекратит работу или лишится лицензии. Идея — избавить людей от внезапного отключения связи вместе с исчезновением поставщика.

О предложении сообщают  «Известия» со ссылкой на справочные материалы к проекту поправок в закон «О связи». Договоры клиентов планируют передавать крупным операторам, чтобы сохранить обслуживание.

Механизм обсуждается на фоне реформы лицензирования отрасли. Новые требования могут оказаться неподъёмными для части небольших провайдеров. По предлагаемой схеме другой оператор сможет временно принять управление инфраструктурой уходящей компании и обслуживание её клиентов.

Таким образом, предполагается передавать не просто список людей, которым теперь некому позвонить в поддержку, но и сеть, через которую они получают интернет.

Тем не мене сохранение доступа не стоит автоматически понимать как обещание навсегда оставить прежний тариф.

Для абонента главное, чтобы смена компании на квитанции не сопровождалась неделями без связи. Именно это предложенному механизму и предстоит обеспечить на практике.

RSS: Новости на портале Anti-Malware.ru