



ICO Bee Token была взломана, клиентам направлены мошеннические письма

ICO Bee Token была взломана, клиентам направлены мошеннические письма

ICO Bee Token была взломана, клиентам направлены мошеннические письма

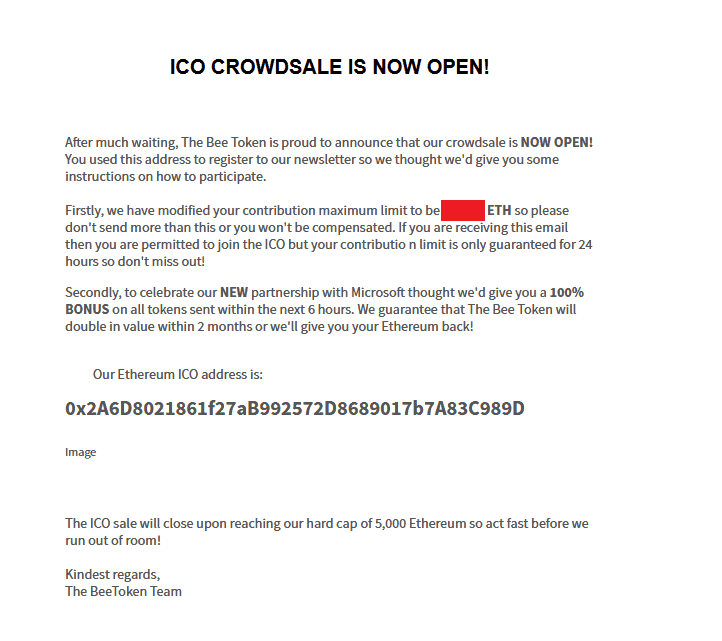
ICO Bee Token была скомпрометирована. Пользователям было отправлено электронное письмо, в котором утверждалось, что они могут отправить свою ETH-валюту с гарантированным стопроцентным бонусом, якобы в рамках сотрудничества с Microsoft.

От пример такого мошеннического письма.

Эксперты склоняются к тому, что эти электронные письма были отправлены пользователям, не принимавшим участие в KYC (термин банковского и биржевого регулирования для финансовых институтов и букмекерских контор, а также других компаний, работающих с деньгами частных лиц, означающий, что они должны идентифицировать и установить личность контрагента прежде чем проводить финансовую операцию), а также не передавали какие-либо свои данные Bee Token.

Можно предположить, что киберпреступники собрали этот список адресов в другом месте. На данный момент мошенники успешно собрали более 154 ETH (приблизительно $ 169 772,84)

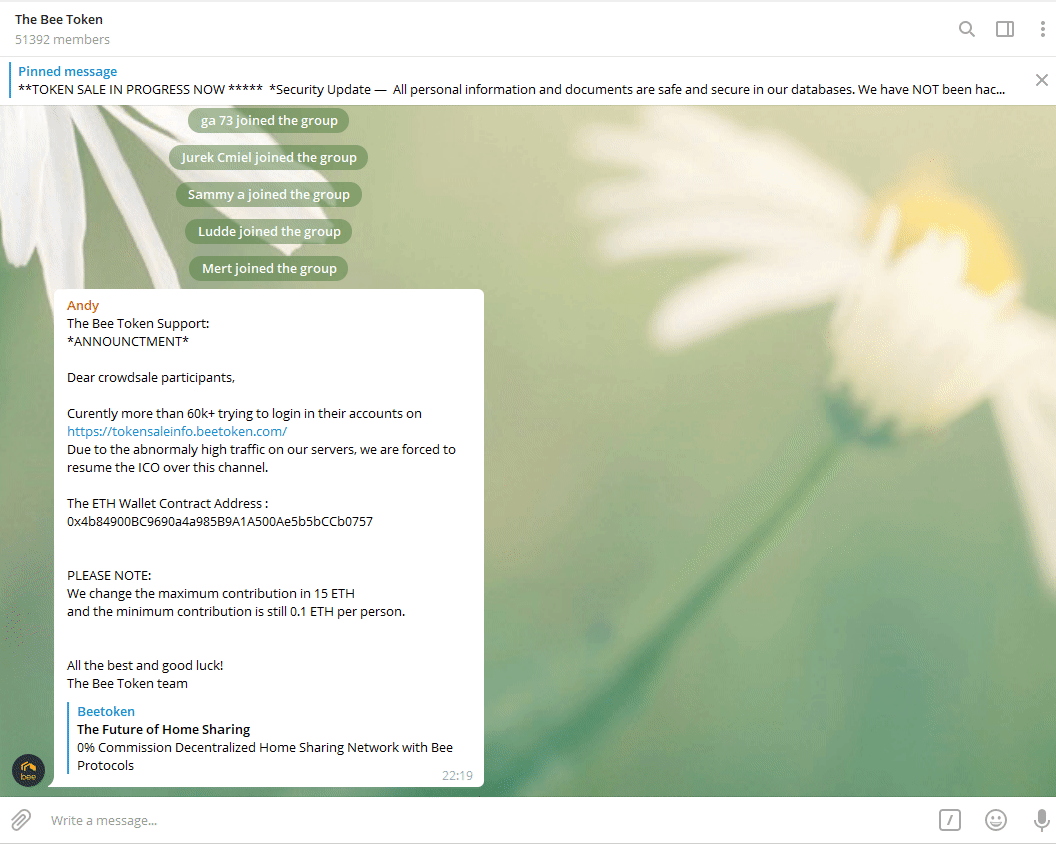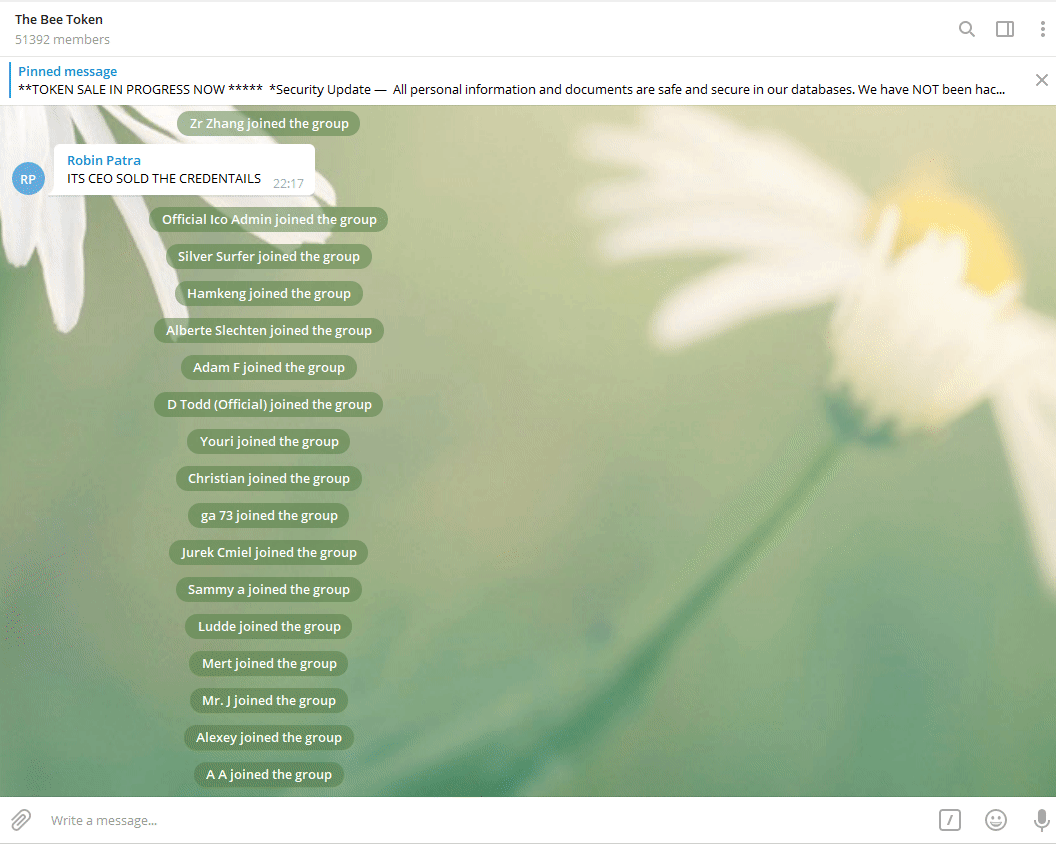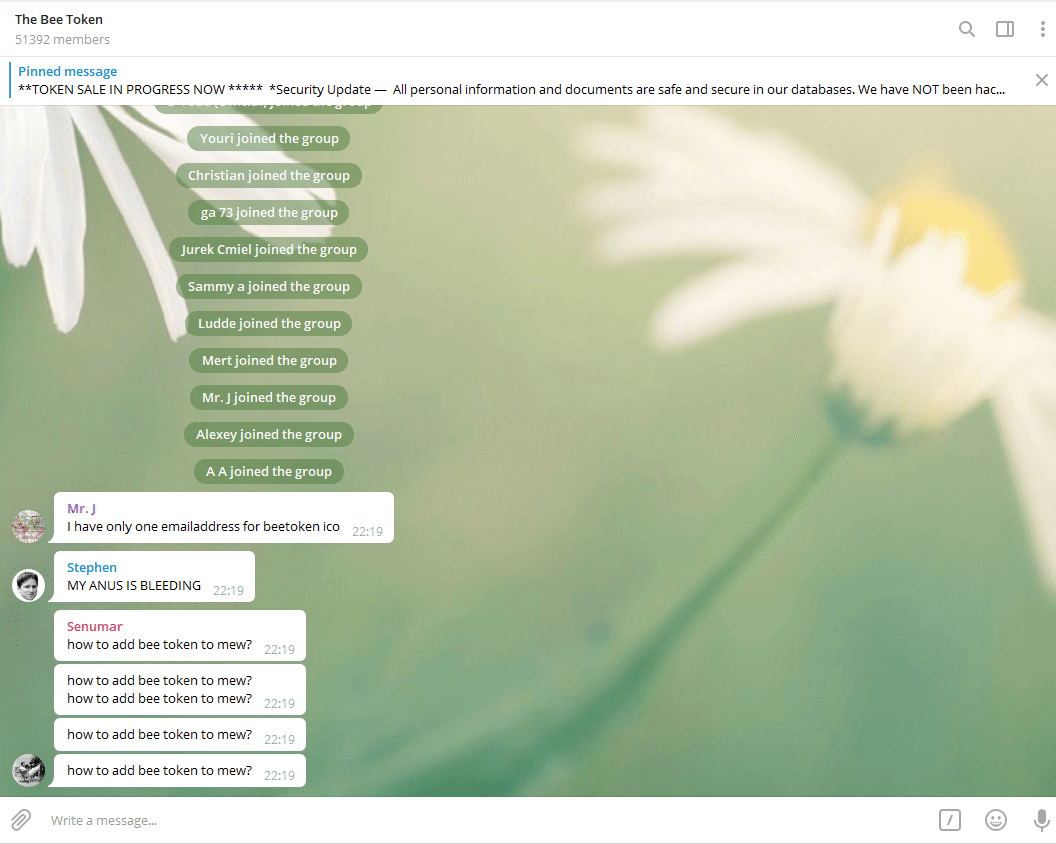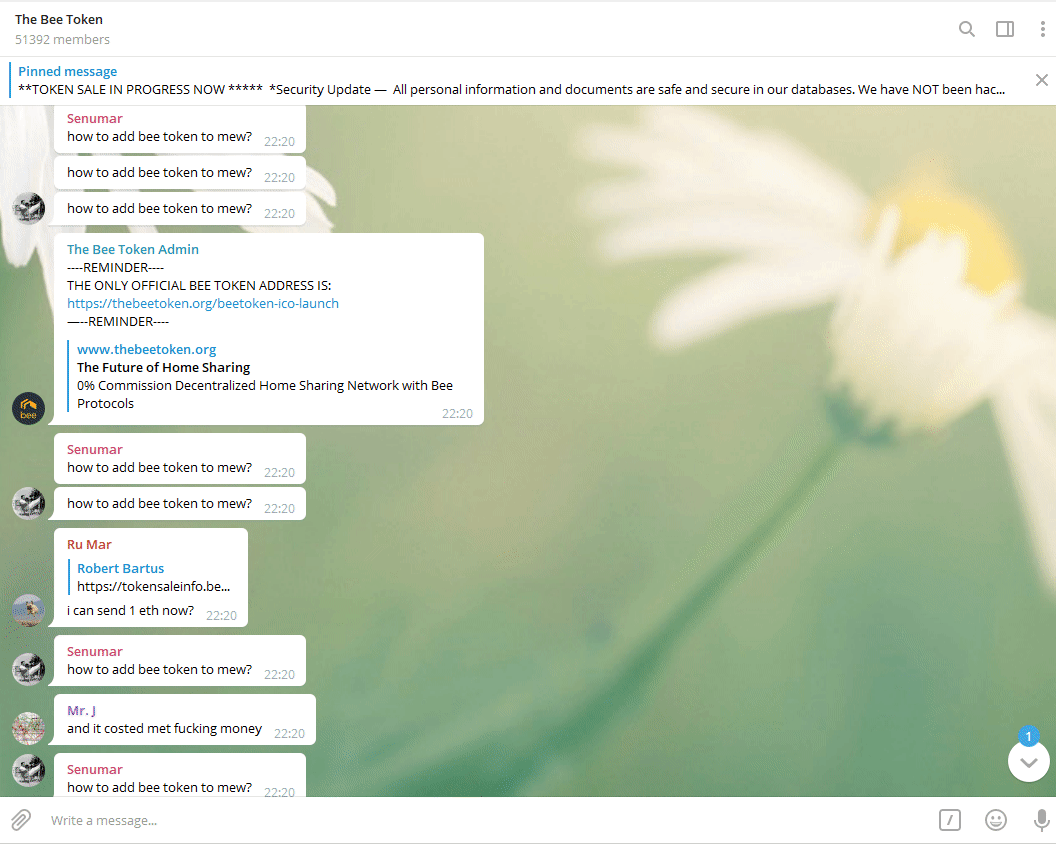
Также злоумышленникам удалось взломать чат Telegram Bee Token, они удаляли любые сообщения, в которых упоминался факт взлома или вредоносной рассылки.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru