



Продемонстрирован новый тип атаки на Active Directory

Продемонстрирован новый тип атаки на Active Directory

Продемонстрирован новый тип атаки на Active Directory

Исследователи в области безопасности продемонстрировали атаку на Active Directory, позволяющую вставить собственный контроллер домена в существующую корпоративную настройку. Об этом эксперты сообщили на конференции Microsoft Blue Hat.

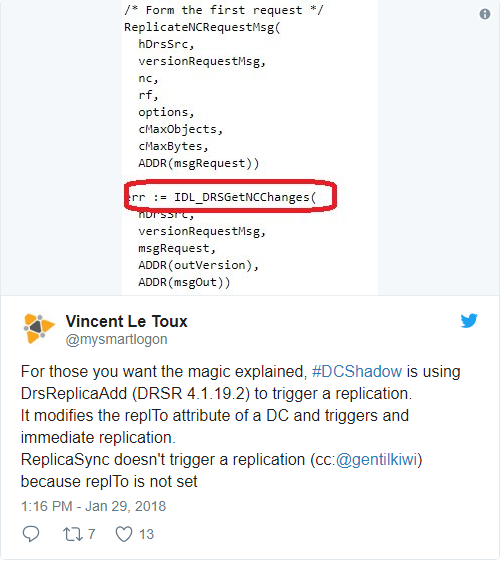
Получивший название DCShadow, этот способ атаки позволяет злоумышленнику создать контроллер домена в среде Active Directory и использовать его для доставки вредоносных объектов. Один из исследователей описал метод в Twitter:

Также более подробно метод описал другой эксперт по вопросам безопасности, специализирующийся на Active Directory, Лу Дилселль:

«Идея использования контроллера домена далеко не нова и уже несколько раз упоминалась в более ранних исследованиях. Однако предыдущая эксплуатация этого метода требовала использования агрессивных техник — например, установки виртуальной машины с Windows Server. Основная фишка атаки DCShadow заключается в создании нового сервера и объектов nTDSDSA в разделе Configuration. Объекты nTDSDSA описываются Microsoft как агент репликации, ответственный за обработку протокола Directory Replication Service».

Однако это изменение происходит в привилегированной среде, поэтому атака требует использования элементов управления при создании серверов и запуска репликации. Конечным шагом в схеме новой атаки будет инициация процесса репликации с IDL_DRSReplicaAdd RPC, что позволит атакующему установить бэкдор, добавив нового члена в административную группу.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru