



Продемонстрирован новый тип атаки на Active Directory

Продемонстрирован новый тип атаки на Active Directory

Продемонстрирован новый тип атаки на Active Directory

Исследователи в области безопасности продемонстрировали атаку на Active Directory, позволяющую вставить собственный контроллер домена в существующую корпоративную настройку. Об этом эксперты сообщили на конференции Microsoft Blue Hat.

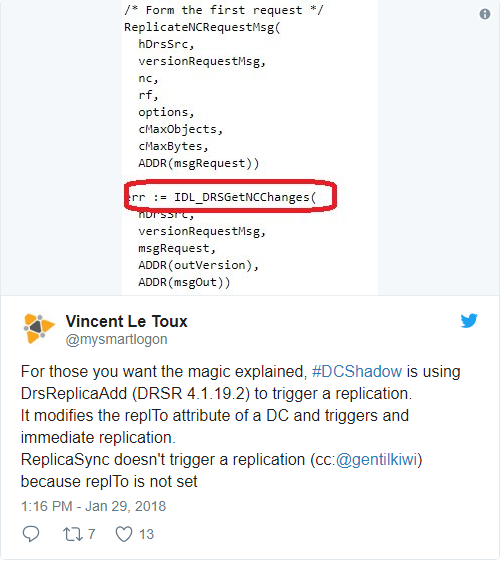
Получивший название DCShadow, этот способ атаки позволяет злоумышленнику создать контроллер домена в среде Active Directory и использовать его для доставки вредоносных объектов. Один из исследователей описал метод в Twitter:

Также более подробно метод описал другой эксперт по вопросам безопасности, специализирующийся на Active Directory, Лу Дилселль:

«Идея использования контроллера домена далеко не нова и уже несколько раз упоминалась в более ранних исследованиях. Однако предыдущая эксплуатация этого метода требовала использования агрессивных техник — например, установки виртуальной машины с Windows Server. Основная фишка атаки DCShadow заключается в создании нового сервера и объектов nTDSDSA в разделе Configuration. Объекты nTDSDSA описываются Microsoft как агент репликации, ответственный за обработку протокола Directory Replication Service».

Однако это изменение происходит в привилегированной среде, поэтому атака требует использования элементов управления при создании серверов и запуска репликации. Конечным шагом в схеме новой атаки будет инициация процесса репликации с IDL_DRSReplicaAdd RPC, что позволит атакующему установить бэкдор, добавив нового члена в административную группу.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru