



Спрос на внедрение DLP-решения InfoWatch Traffic Monitor вырос на 20 %

Спрос на внедрение DLP-решения InfoWatch Traffic Monitor вырос на 20 %

Спрос на внедрение DLP-решения InfoWatch Traffic Monitor вырос на 20 %

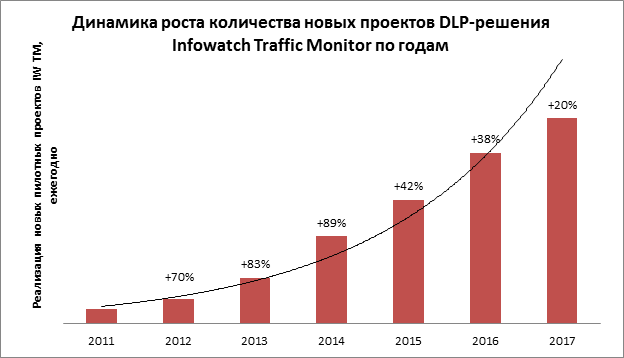
Группа компаний (ГК) InfoWatch отмечает рост числа проектов внедрений решения для предотвращения утечек конфиденциальной информации и защиты бизнеса от внутренних угроз (DLP-системы) InfoWatch Traffic Monitor на 20 % в 2017 году. Кроме того, в два раза увеличился спрос на обновление до последней версии DLP-продукта со стороны действующих клиентов InfoWatch.

«В 2017 году мы расширили присутствие на ключевых зарубежных и российских рынках сбыта, открыв локальные представительства полного цикла на Ближнем Востоке и в Юго-Восточной Азии и офисы в Иннополисе и Тюмени, — отметил директор по продажам InfoWatch Константин Левин. — Прямое взаимодействие с заказчиками и активное сотрудничество с партнерами существенно увеличили клиентскую базу, а интерес постоянных клиентов к обновлениям продукта считаем одним из главных признаков доверия к решениям компании».


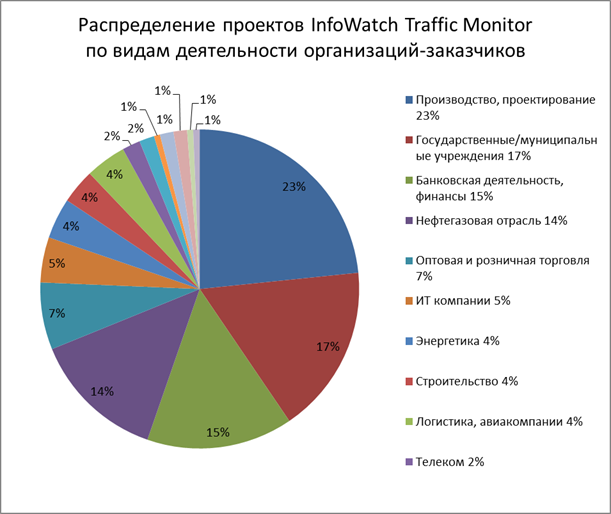
Более 90 % реализованных в 2017 году проектов InfoWatch Traffic Monitor пришлось на девять отраслей. Доля потребителей из числа организаций промышленного сектора увеличилась за год в два раза, в результате производственные компании стали главным потребителем флагманских решений InfoWatch – на них пришлось около четверти всех реализованных проектов. Помимо компаний промышленного сектора, выросло число заказчиков внедрений DLP-системы InfoWatch в финансово-кредитной и нефтегазовой отрасли, сферах торговли, строительства и информационных технологий, в то время как снизились доли проектов в государственном секторе, энергетическом комплексе, сфере логистики и транспорта.

Константин Левин добавил, что заказчики все чаще пользуются решениями «под ключ» — персонализированными с учетом потребностей и особенностей бизнес-процессов клиента продуктами с последующей технической поддержкой. Он подчеркнул, что компания предоставляет широкий спектр услуг полного цикла: от аудита информационной безопасности организации и оказания консультативных услуг до пилотирования и полноценного внедрения решения в инфраструктуру заказчика, а также обеспечения непрерывной сервисной поддержки.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru