



Эксперты сообщают о новом, быстро растущем IoT-ботнете

Эксперты сообщают о новом, быстро растущем IoT-ботнете

Эксперты сообщают о новом, быстро растущем IoT-ботнете

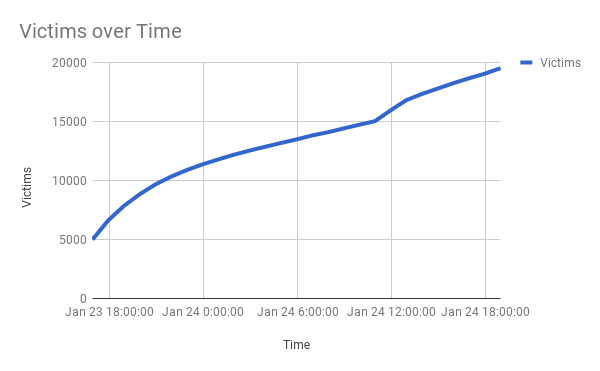
Исследователи Bitdefender предупреждают о появлении нового p2p-ботнета, поражающего в основном IP-камеры. Эксперты отмечают, что за две недели бот-сеть, получившая имя Hide ‘N Seek (HNS), выросла с 12 зараженных устройств до более 24 тысяч.

Bitdefender впервые заметил появление новой угрозы 10 января, после чего ботнет оставался какое-то время неактивным, чтобы возобновить свою деятельность 20 января, причем в новой волне эксперты уже отметили новые возможности вредоноса.

Как сообщают специалисты Bitdefender, HNS эксплуатирует уязвимость CVE-2016-10401, атакуя с ее помощью сетевые устройства. Также зловред отметился возможностью атак брутфорс — он отыскивает потенциальные мишени с открытыми Telnet-портами и пытается авторизоваться с помощью заданных данных, если они не подходят, HNS начинает перебор по словарю.

Если контакт с целевым устройством удается установить, вредонос будет искать наиболее подходящий способ заражения.

Некоторые отличительные возможности HNS (например, самораспространение и p2p-архитектура) заставляют экспертов сравнивать новую угрозу с Hajime, о котором мы писали в октябре 2016 года.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru