



Эксперты сообщают о новом, быстро растущем IoT-ботнете

Эксперты сообщают о новом, быстро растущем IoT-ботнете

Эксперты сообщают о новом, быстро растущем IoT-ботнете

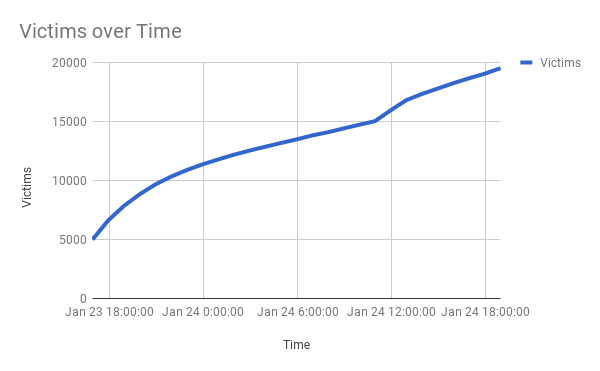
Исследователи Bitdefender предупреждают о появлении нового p2p-ботнета, поражающего в основном IP-камеры. Эксперты отмечают, что за две недели бот-сеть, получившая имя Hide ‘N Seek (HNS), выросла с 12 зараженных устройств до более 24 тысяч.

Bitdefender впервые заметил появление новой угрозы 10 января, после чего ботнет оставался какое-то время неактивным, чтобы возобновить свою деятельность 20 января, причем в новой волне эксперты уже отметили новые возможности вредоноса.

Как сообщают специалисты Bitdefender, HNS эксплуатирует уязвимость CVE-2016-10401, атакуя с ее помощью сетевые устройства. Также зловред отметился возможностью атак брутфорс — он отыскивает потенциальные мишени с открытыми Telnet-портами и пытается авторизоваться с помощью заданных данных, если они не подходят, HNS начинает перебор по словарю.

Если контакт с целевым устройством удается установить, вредонос будет искать наиболее подходящий способ заражения.

Некоторые отличительные возможности HNS (например, самораспространение и p2p-архитектура) заставляют экспертов сравнивать новую угрозу с Hajime, о котором мы писали в октябре 2016 года.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru