



Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Продающийся на форумах хакерской тематики троян Evrial активно используется злоумышленниками в реальных атаках. Evrial крадет файлы cookies и сохраненные учетные данные, однако у него есть очень примечательная функция — вредонос может контролировать буфер обмена Windows и подменять некоторую обнаруженную в нем информацию.

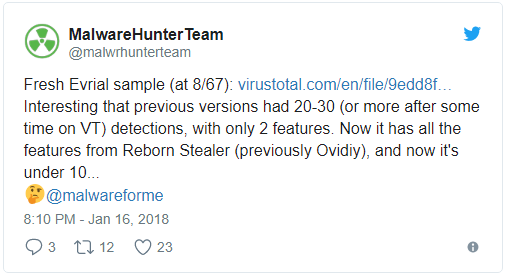
Первыми вредоносную программу обнаружили исследователи MalwareHunterTeam и Guido Not CISSP. Evrial мониторит содержимое буфера обмена, ища определенные строки. При обнаружении платежных URL-адресов вредонос подменяет их адресами, находящимися под контролем злоумышленника.

Согласно команде MalwareHunterTeam, Evrial в настоящее время продается на российских хакерских форумах за 1 500 рублей или около 27 долларов США. Продавец вредоносной программы утверждает, что купивший ее злоумышленник получается доступ к веб-панели, которая позволяет создавать исполняемый файл.

Эта веб-панель также отслеживает, какие изменения произошли в буфере обмена, и позволяет злоумышленнику настроить, какие замены следует использовать. Интересно, что Evrial обнаруживает биткойн-адрес в буфере обмена, подменяя его на контролируемый злоумышленником адрес, таким образом, киберпреступники похищают денежные средства пользователей.

Evrial сконфигурирован так, что он детектирует строки, соответствующие адресам Bitcoin, Litecoin, Monero, WebMoney, Qiwi и Steam. На данный момент доподлинно неизвестно, как именно распространяется Evrial, поэтому лучшей защитой от него будет соблюдение всех стандартных поведенческих привычек, позволяющих избежать множество вредоносных программ.

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru