



Сервис MailChimp позволяет изменить адрес почты без ведома пользователя

Сервис MailChimp позволяет изменить адрес почты без ведома пользователя

Сервис MailChimp позволяет изменить адрес почты без ведома пользователя

В популярном почтовом сервисе MailChimp обнаружен недостаток, способный привести к утечке адресов электронной почты. Об этом сообщил в своем блоге эксперт в области безопасности Теренс Иден.

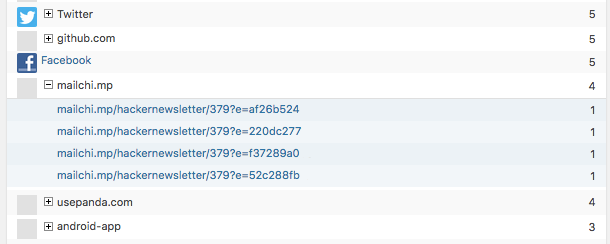
По словам господина Идена, проблема существует из-за того, что заголовок HTTP-referer передает конфиденциальную информацию при переходе пользователя на другой сайт. Эксперт обнаружил следующие записи в журналах своего сайта.

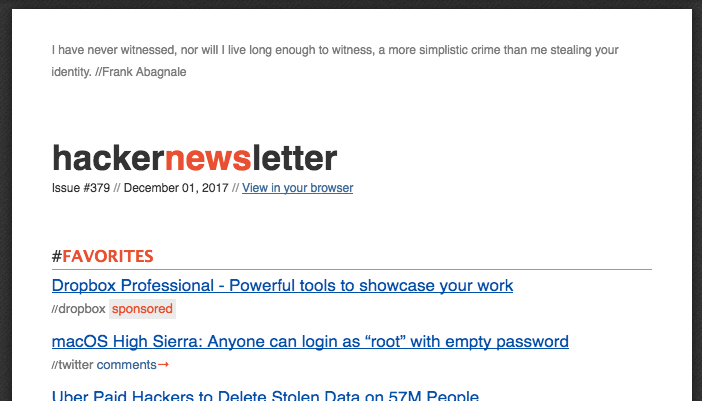
Эти записи были оставлены пользователями, перешедшими на сайт из системы MailChip. Как можно заметить, каждая ссылка уникальна, а пройдя по ним, можно увидеть письмо из рассылки, которая была отправлена пользователю.

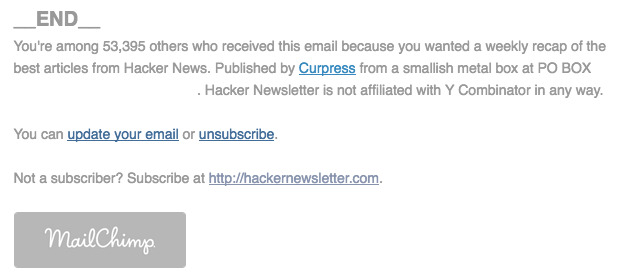
Более того, ссылка ведет на веб-версию копии письма для конкретного пользователя, а внизу каждого такого письма есть ссылки для изменения адреса электронной почты.

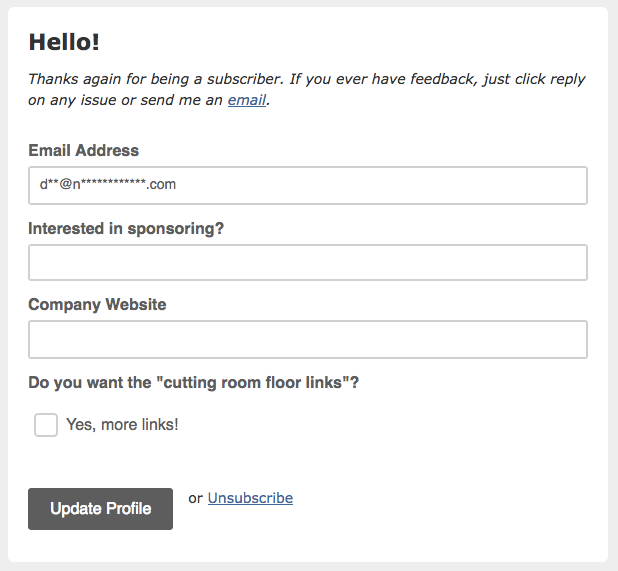
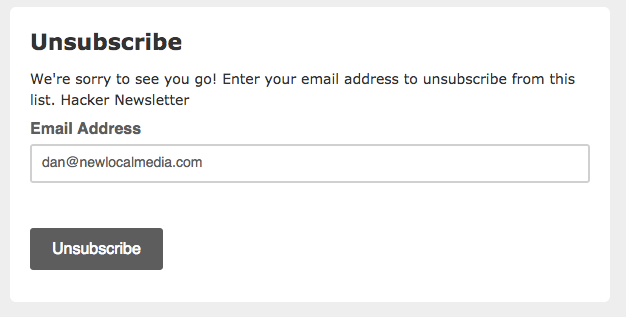
Несмотря на то, что в процессе изменения адреса старый адрес будет отображен лишь частично, это проблему можно решить, нажав ссылку «отписаться». Это можно наблюдать на следующих картинках.

По словам специалиста, все, что нужно предпринять MailChimp — добавить к ссылкам rel="noreferrer", например:

<a href="https://example.com/" rel="noreferrer">

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru