



Apple удалила приложение, тестирующее последствия отмены Net neutrality

Apple удалила приложение, тестирующее последствия отмены Net neutrality

Apple удалила приложение, тестирующее последствия отмены Net neutrality

Apple удалила из App Store приложение, предоставляющее информацию о влиянии отмены принципа «сетевого нейтралитета» (Net neutrality) на серфинг в интернете. Создателем приложения является Дэвид Коффнс, исследователь из Северо-Восточного университета.

Господин Коффнс создал приложение Wehe, позволяющее пользователям получать информацию о том, насколько сильно влияет отмена принципа «сетевого нейтралитета» на качество их серфинга или работы в интернете.

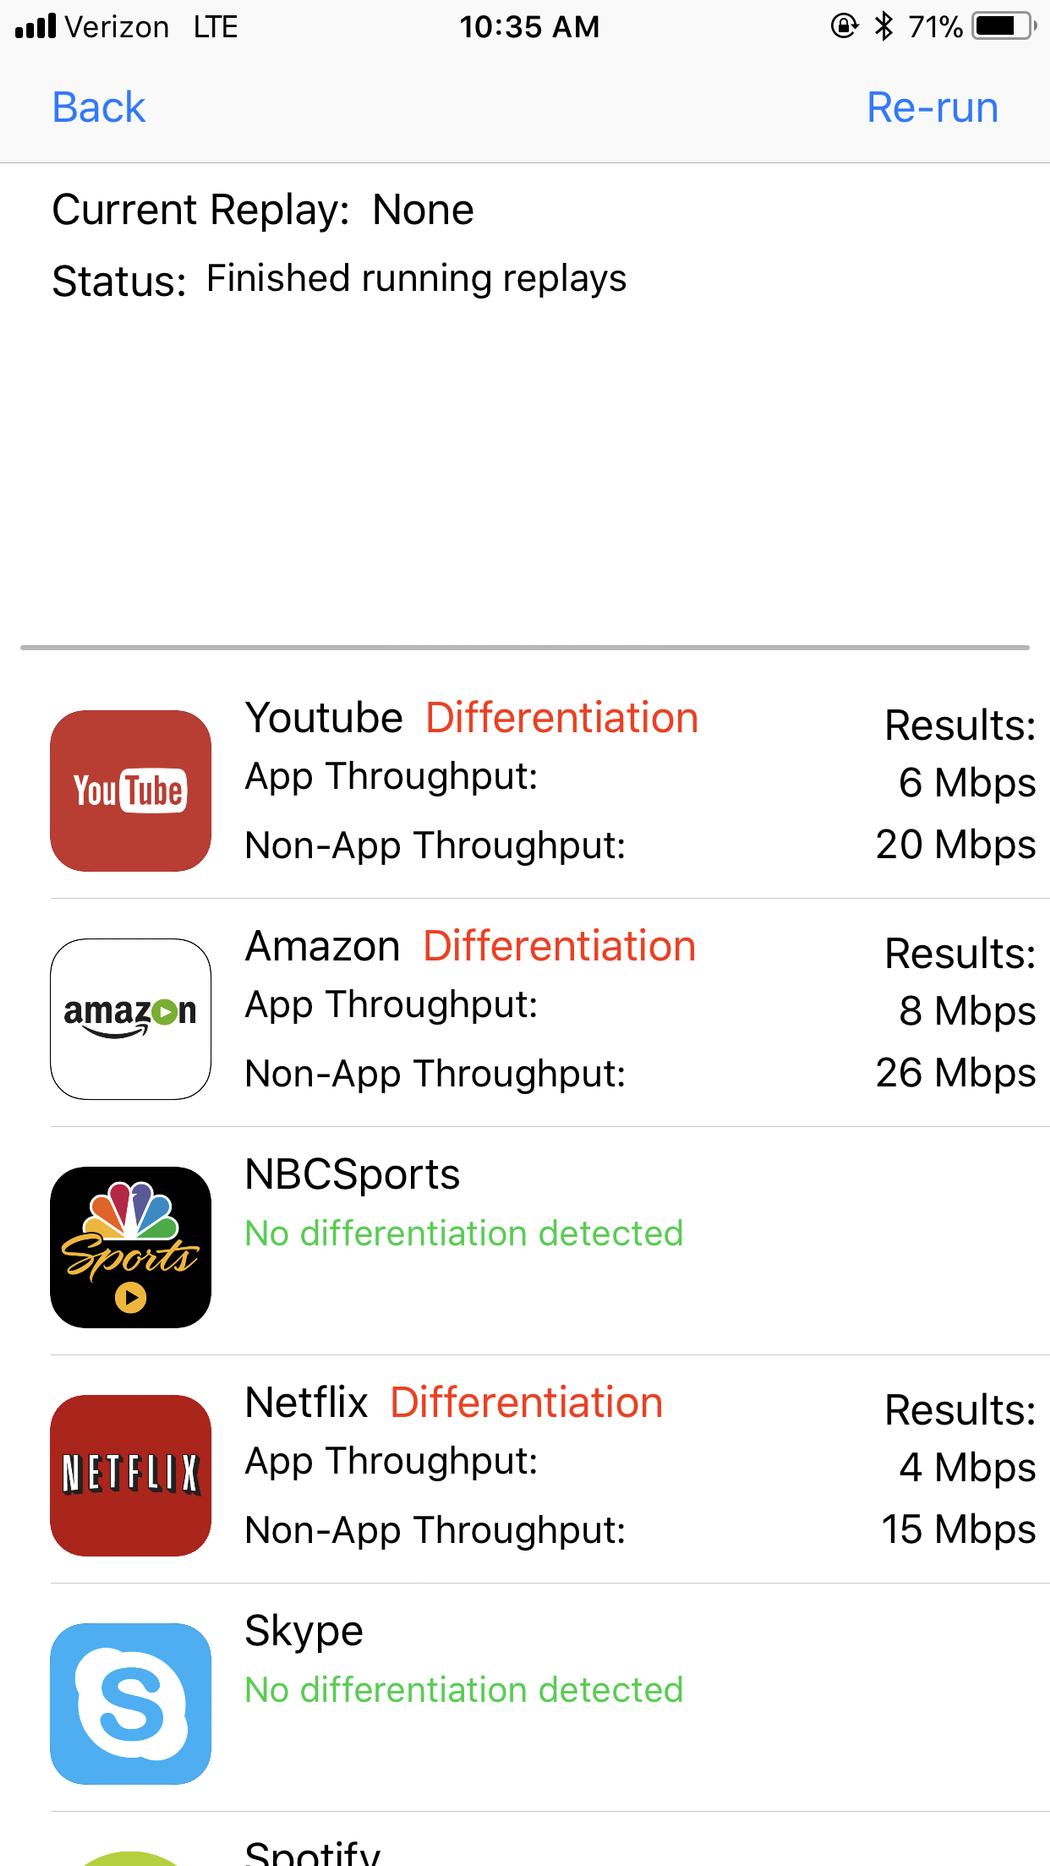
Для этого нужно запустить приложение, согласиться с условиями использования, после чего нажать «запустить тест» (run test). Инструмент проверит скорость получения из семи приложений: YouTube, Amazon, NBCSports, Netflix, Skype, Spotify и Vimeo.

«Согласно полученным данным, мой оператор Verizon загружал видео YouTube со скоростью 6 Мбит/с, видео Amazon Prime со скоростью 8 Мбит/с и Netflix со скоростью 4 Мбит/с. Отмечаю, что остальные данные загружаются со скоростью 25 Мбит/с», — утверждает эксперт.

Согласно рецензенту Apple, приложение содержало «нежелательный контент», в следствии чего и было удалено из App Store. Однако позже представители компании связались с Коффнсом, объяснив, что им приходится иметь дело со многими приложениями, не предоставляющими пользователю заявленный функционал.

Apple попросила разработчика предоставить техническое описание того, как работает его приложение. Спустя 18 часов приложение было одобрено.

Напомним, что ранее мы писали о том, что американская комиссия по связи отменила принцип сетевого нейтралитета.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru