



Правительственные хакеры Ливана скомпрометировали тысячи жертв

Правительственные хакеры Ливана скомпрометировали тысячи жертв

Правительственные хакеры Ливана скомпрометировали тысячи жертв

Исследователи в области безопасности нащупали след вредоносных кибершпионских кампаний, который привел к конкретному зданию в Бейруте, Ливан. Киберпреступники, предположительно работающие на правительство Ливана, похитили у тысяч пользователей по всему миру сотни гигабайт конфиденциальных данных при помощи фишинга.

Примечательно, что злоумышленники в своих кампаниях использовали крайне простую вредоносную программу, не задействующую никаких эксплойтов. Об этом говорится в опубликованном экспертами отчете.

Исследователям из Electronic Frontier Foundation и Lookout удалось получить доступ к серверу, который киберпреступники использовали более трех месяцев, благодаря этому были собраны доказательства проводимых на протяжении нескольких летних шпионских кампаний в более чем 21 стране.

Данные, оставленные злоумышленниками на сервере, указывают на здание, в котором находится Главное управление общей безопасности Ливана.

«То, что раньше было доступно государствам-лидерам, теперь может осуществить любой, кто может написать вредоносную программу для смартфонов. Благодаря таким вот наработкам даже мелкие, в сравнении с мировыми державами, государства могут скомпрометировать огромное количество людей, поразить огромное количество целей и украсть огромное количество данных», — утверждает Майк Мюррей, вице-президент по исследованиям безопасности в Lookout.

Эту группу киберпреступников эксперты назвали Dark Caracal, она атаковала преимущественно жертв, связанных с правительственными, военными, коммунальными компаниями и финансовыми учреждениями.

Dark Caracal полагаются на проверенные стратегии фишинга, в основном используя легитимно выглядящие приложения. По данным исследователей, информация, которую крадут эти киберпреступники, включает в себя сообщения чата, резервные копии iPhone, скриншоты компьютеров, фотографии, журналы вызовов и, по сути, все, что присутствует на компьютере или устройстве Android.

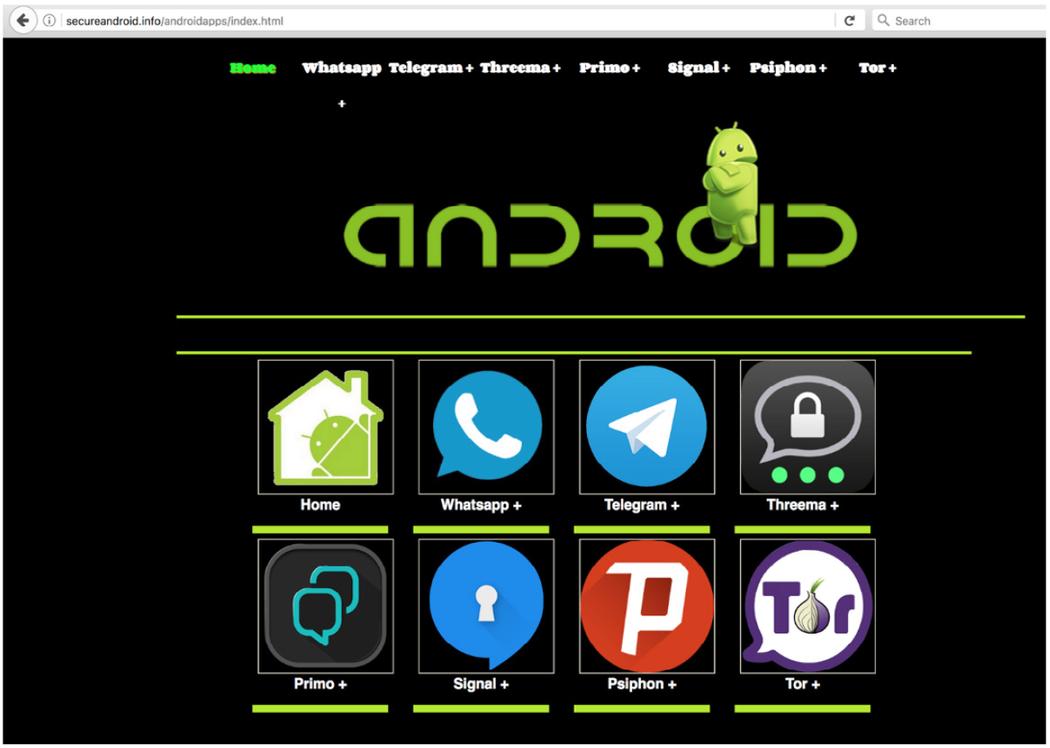
Также специалисты приводят скриншот одного из вредоносных сайтов, используемого злоумышленниками для распространения вредоносных приложений.

Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru