



Торговцы наркотиками в даркнете получили реальные сроки

Торговцы наркотиками в даркнете получили реальные сроки

Торговцы наркотиками в даркнете получили реальные сроки

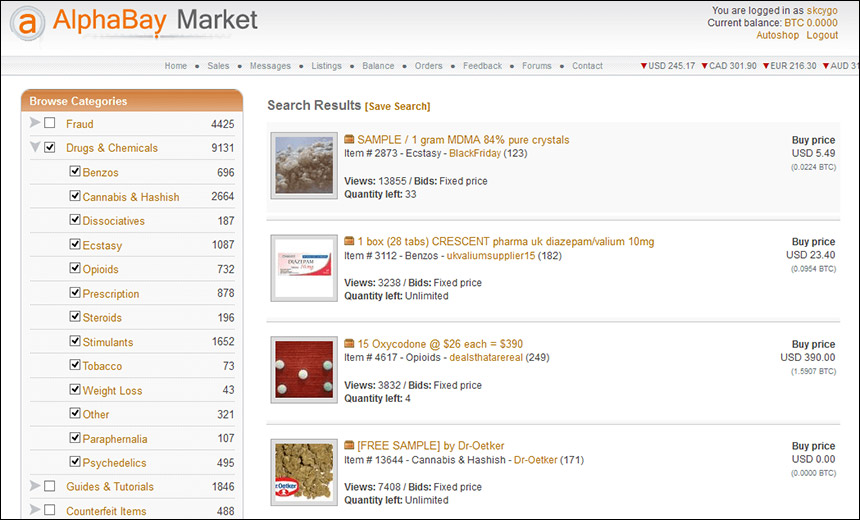
Министерство юстиции США во вторник объявило о том, что двое мужчин были приговорены к шести годам федеральной тюрьмы за использование AlphaBay и других торговых площадок даркнета для продажи наркотиков.

40-летний житель Калифорнии Дэвид Райан Берчард был приговорен к 80 месяцам тюремного заключения, а 33-летний Эмиль Владимиров Бабаджов к 70 месяцам.

Согласно судебным документам, Берчард использовал онлайн-псевдоним «Caliconnect», прокуроры описывают его как «крупного поставщика наркотиков на Silk Road и других черных онлайн-площадках, включая Agora, Abraxas и AlphaBay». Обвинение заявляет, что Берчард тоговал всем, начиная от марихуаны, заканчивая кокаином.

«Берчард продал товар на сумму 1,4 миллиона долларов на площадке Silk Road до того, как она была закрыта. После закрытия он переместился на Agora, затем на AlphaBay», — утверждается в документах.

Также прокуроры говорят, что товар Берчарда оплачивался главным образом в биткойнах. Берчард был арестован в марте 2016 года, а в августе прошлого года признал себя виновным.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru