



Ботнет Satori теперь атакует устройства для майнинга Ethereum

Ботнет Satori теперь атакует устройства для майнинга Ethereum

Ботнет Satori теперь атакует устройства для майнинга Ethereum

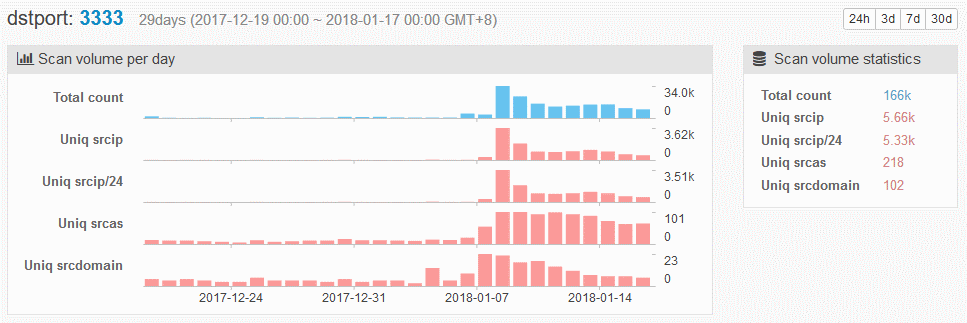
Новый вариант ботнета Satori взламывает программное обеспечение Claymore для майнинга криптовалюты, заменяя учетные данные владельца на принадлежащие злоумышленнику. Как сообщила исследователь Qihoo 360 Netlab, атаки начались 8 января, первоначальный анализ код а показал, что за этой версией вредоносной программы стоит тот же человек, что и за оригинальной версией Satori.

Напомним, что Satori в своих атаках не использует брутфорс, а полагается на эксплойт, предназначенный для взлома устройств, работающих на старой прошивке. Для этого ботнет сканирует порты 52869 (уязвимость CVE-2014-8361 в устройствах на базе Realtek SDK) и 37215 (уязвимость нулевого дня CVE-2017-17215 в маршрутизаторах Huawei).

Теперь эксперты, наткнувшись на новый вариант вредоносной программы, отмечают новые особенности поведения ботнета.

«Скорость заражения намного медленнее, так что пока оснований для паники нет», — говорит исследователь Netlab Ли Фэнпей.

Новая версия использует те же уязвимости, добавляя к ним еще третью, удивившую исследователей тем, что она не является брешью IoT или сетевых устройств.

Новая «фишка» Satori заключается в сканировании порта 3333 и использовании эксплойта для программного обеспечения Claymore, предназначенного для майнинга криптовалюты. Вредонос использует опубликованный код доказательства концепции (proof-of-concept) уязвимости CVE-2017-16929, затрагивающей интерфейс управления программным обеспечением Claymore.

Предполагается, что злоумышленники заработали таким образом приблизительно $980 (1.01000710 ETH в криптовалюте). Владельцам Claymore рекомендуется убедиться, что они используют обновленную версию программного обеспечения.

Команда Netlab опубликовала отчет, в котором подробно проанализирован новый вариант Satori, получивший имя Satori.Coin.Robber.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru