



Исправлена брешь, раскрывающая данные пользователей виртуального порно

Исправлена брешь, раскрывающая данные пользователей виртуального порно

Исправлена брешь, раскрывающая данные пользователей виртуального порно

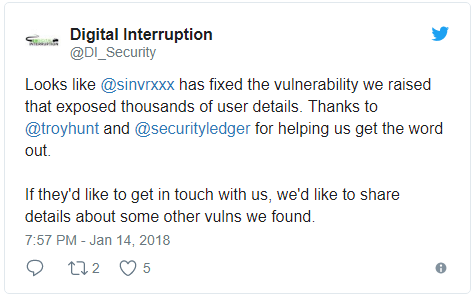
Исправлена уязвимость, позволяющая скомпрометировать персональные данные тысяч пользователей приложения для виртуального порно. Британская компания Digital Interruption, специализирующаяся на кибербезопасности, обнаружила лазейку в приложении SinVR, которая предоставила доступ к 20 000 имен пользователей и адресов электронной почты.

Представители SinVR поблагодарили компанию за обращение внимания на эту проблему и пообещали улучшить безопасность своего продукта.

«В целом, это был потрясающий опыт обучения. Мы уверены в своей способности прекратить подобные атаки, а также будем продолжать использовать профессиональный сервис для аудита нашей системы», — заявила американская компания.

SinVR представляет собой приложение, позволяющее поиграть в порнографические игры посредством виртуальной реальности. С его помощью можно исследовать различные тематические среды и взаимодействовать с виртуальными персонажами. SinVR работает со многими устройствами виртуальной реальности, например, с HTC Vive и Oculus Rift.

«Учитывая характер приложения, скомпрометированные данные могут стать большой проблемой для многих пользователей, так как с их помощью открываются вполне реальные перспективы для шантажа», — пишет Digital Interruption в своем блоге.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru