


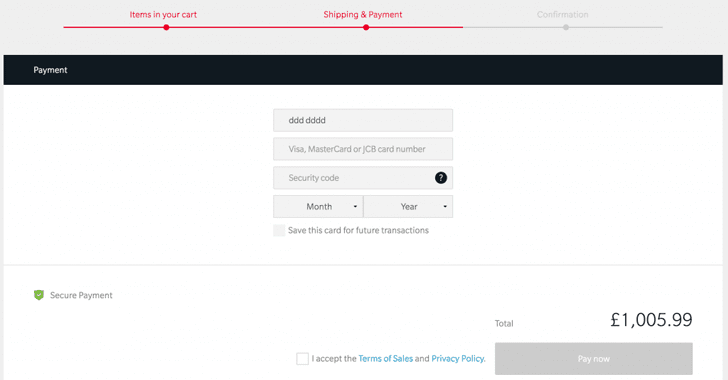

Платежная система сайта OnePlus, предположительно, взломана

Платежная система сайта OnePlus, предположительно, взломана

Платежная система сайта OnePlus, предположительно, взломана

Многие клиенты OnePlus сообщают о мошеннических транзакциях с кредитными картами после покупки продуктов из официального китайского интернет-магазина производителя смартфонов. Об этом первоначально стало известно после опубликованного на форуме поддержки OnePlus сообщения, в котором пользователь утверждал, что две его кредитные карты, используемые на официальном веб-сайте компании, были заподозрены в мошеннических действиях.

«Обе эти карты за последние шесть месяцев использовались только на сайте OnePlus», — написал клиент.

Чуть позже похожие сообщения и жалобы появились на форуме OnePlus, а также на площадках Twitter и Reddit. Во всех этих сообщениях пользователи жаловались на проблемы с картами, заподозренными в мошеннических действиях.

Многие клиенты заявляли, что их кредитные карты были скомпрометированы после того, как они купили новый телефон или некие аксессуары непосредственно с официального сайта OnePlus. Это может указывать на то, что утечка произошла внутри компании.

Компания Fidus, специализирующаяся на кибербезопасности, подозревает, что серверы, на которых расположен сайт OnePlus, могут быть скомпрометированы.

Согласно Fidus, OnePlus в настоящее время проводит транзакции непосредственно на месте, что означает, что все платежные данные, включая данные кредитных карт, введенными ее клиентами, проходят через официальный сайт OnePlus и могут быть перехвачены злоумышленниками.

«Пока данные платежа отправляются стороннему поставщику, появляется небольшое окно, благодаря которому вредоносный код может передавать данные кредитной карты до того, как они будут зашифрованы», — пишет Fidus.

Со своей стороны, представители OnePlus утверждают, что на официальных серверах OnePlus хранятся данные кредитных карт только тех пользователей, которые включили функцию «сохранить эту карту для будущих транзакций», но даже они защищены механизмом токенов.

«Наш сайт использует безопасный протокол HTTPS, следовательно, очень сложно перехватить трафик и внедрить вредоносный код. Однако мы проводим полный аудит», — заявляют представители OnePlus.

Подпишитесь на новости

Генпрокуратура предупредила Wikimedia о риске нежелательного статуса

Генпрокуратура России направила Wikimedia Foundation, поддерживающему «Википедию», предупреждение о возможном признании его деятельности нежелательной в стране. Об этом ведомство сообщило 19 ноября.

Согласно заявлению Генпрокуратуры, фонд ведёт информационную кампанию, которую ведомство считает направленной на дестабилизацию обстановки в России.

Конкретные публикации или действия Wikimedia, ставшие основанием для предупреждения, в сообщении не перечислены.

Ведомство заявило, что может признать деятельность организации нежелательной, если та продолжит действия, которые Генпрокуратура характеризует как деструктивную антироссийскую деятельность. О принятии такого решения в опубликованном сообщении не говорится.

Wikimedia Foundation — некоммерческая организация, обеспечивающая инфраструктуру «Википедии» и других вики-проектов. Как напоминает «Интерфакс», ранее Роскомнадзор включил фонд в перечень иностранных организаций, обязанных выполнять требования закона о приземлении. Российские суды также неоднократно штрафовали его за неудаление информации, запрещённой в РФ.

RSS: Новости на портале Anti-Malware.ru