



Российские пользователи не знают, как безопасно хранить сложные пароли

Российские пользователи не знают, как безопасно хранить сложные пароли

Российские пользователи не знают, как безопасно хранить сложные пароли

По результатам опроса «Лаборатории Касперского», число российских пользователей, столкнувшихся с попытками взлома онлайн-аккаунтов, за последний год уменьшилось – с 30 % до 24 %. Такая тенденция может свидетельствовать о повышении уровня цифровой грамотности пользователей и, в частности, о более внимательном отношении к своим паролям.

Эксперты выяснили, что доля людей, уверенных в необходимости надежного пароля для систем онлайн-банкинга, выросла на 15 процентных пунктов – с 50 % в 2016 году до 65 % в 2017-м. Также все больше пользователей старается обезопасить свои аккаунты в интернет-магазинах: сложные и устойчивые к взлому пароли для них выбирают сегодня 39 % респондентов (против 31 % в 2016 году).

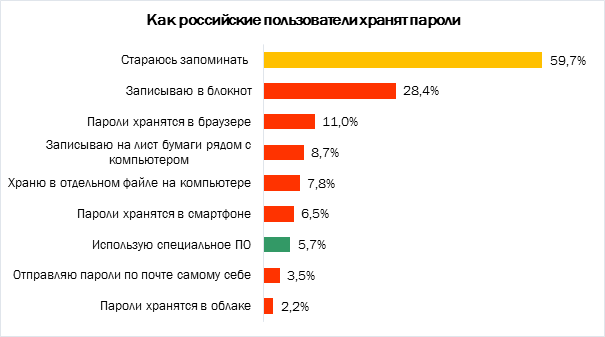
Однако сложные разнообразные пароли трудны для запоминания, а российские пользователи в большинстве своем все еще на научились грамотно их хранить. Согласно результатам того же исследования, половина пользователей так или иначе выбирает небезопасный способ хранения паролей, которые не может запомнить. К примеру, 28 % записывают комбинации символов в блокнот, а 9 % – на листок бумаги, лежащий рядом с компьютером. 11 % доверяют пароли интернет-браузерам, а 8 % сохраняют их в отдельном файле на компьютере. Специальное ПО для безопасного хранения паролей сегодня в России выбирает меньше 6 % пользователей.

«Зачастую пользователи сталкиваются с дилеммой: придумать пароль посложнее и постараться его запомнить или же подобрать более простую комбинацию символов, которая надолго задержалась бы в памяти. Однако в современных реалиях память – не тот ресурс, на который надо полагаться, придумывая пароли к различным сервисам. Сегодня у среднестатистического пользователя масса различных аккаунтов, а сложные пароли предполагают сочетание по сути несвязанных между собой символов – и запомнить все это невозможно. К счастью, это и не нужно. Гораздо проще и надежнее доверить генерацию и хранение сложных паролей специальным программам. В таком случае вам нужно запомнить всего один мастер-пароль, а остальное, как говорится, дело техники», – отметил Андрей Мохоля, руководитель потребительского бизнеса «Лаборатории Касперского».

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru