



Российские пользователи не знают, как безопасно хранить сложные пароли

Российские пользователи не знают, как безопасно хранить сложные пароли

Российские пользователи не знают, как безопасно хранить сложные пароли

По результатам опроса «Лаборатории Касперского», число российских пользователей, столкнувшихся с попытками взлома онлайн-аккаунтов, за последний год уменьшилось – с 30 % до 24 %. Такая тенденция может свидетельствовать о повышении уровня цифровой грамотности пользователей и, в частности, о более внимательном отношении к своим паролям.

Эксперты выяснили, что доля людей, уверенных в необходимости надежного пароля для систем онлайн-банкинга, выросла на 15 процентных пунктов – с 50 % в 2016 году до 65 % в 2017-м. Также все больше пользователей старается обезопасить свои аккаунты в интернет-магазинах: сложные и устойчивые к взлому пароли для них выбирают сегодня 39 % респондентов (против 31 % в 2016 году).

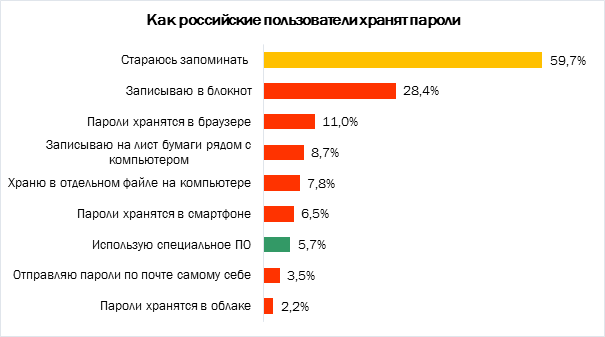
Однако сложные разнообразные пароли трудны для запоминания, а российские пользователи в большинстве своем все еще на научились грамотно их хранить. Согласно результатам того же исследования, половина пользователей так или иначе выбирает небезопасный способ хранения паролей, которые не может запомнить. К примеру, 28 % записывают комбинации символов в блокнот, а 9 % – на листок бумаги, лежащий рядом с компьютером. 11 % доверяют пароли интернет-браузерам, а 8 % сохраняют их в отдельном файле на компьютере. Специальное ПО для безопасного хранения паролей сегодня в России выбирает меньше 6 % пользователей.

«Зачастую пользователи сталкиваются с дилеммой: придумать пароль посложнее и постараться его запомнить или же подобрать более простую комбинацию символов, которая надолго задержалась бы в памяти. Однако в современных реалиях память – не тот ресурс, на который надо полагаться, придумывая пароли к различным сервисам. Сегодня у среднестатистического пользователя масса различных аккаунтов, а сложные пароли предполагают сочетание по сути несвязанных между собой символов – и запомнить все это невозможно. К счастью, это и не нужно. Гораздо проще и надежнее доверить генерацию и хранение сложных паролей специальным программам. В таком случае вам нужно запомнить всего один мастер-пароль, а остальное, как говорится, дело техники», – отметил Андрей Мохоля, руководитель потребительского бизнеса «Лаборатории Касперского».

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru