



Google удалила более 60 порно-приложений из Google Play

Google удалила более 60 порно-приложений из Google Play

Google удалила более 60 порно-приложений из Google Play

Корпорация Google удалила более 60 приложений из Google Play, так как в них был обнаружен код, демонстрирующий неуместные порнографические материалы. Также пользователей, загрузивших эти приложения, пытались заставить установить поддельные антивирусные программы или подписаться на платные услуги.

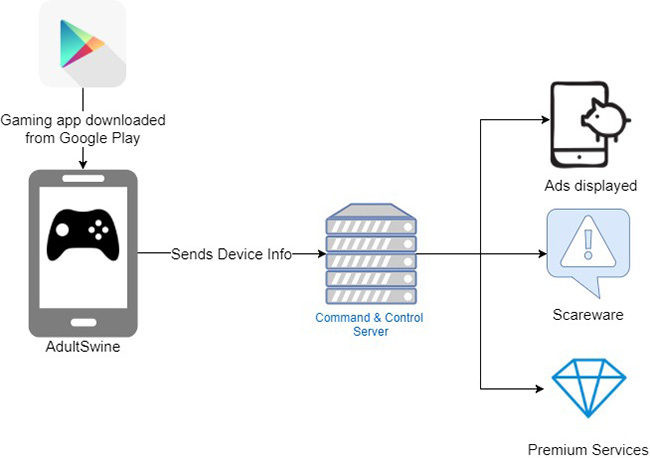
Впервые вредоносные приложения обнаружили эксперты компании Check Point, которые объединили их в одну категорию под именем «AdultSwine». Это были различные игровые приложения — Drawing Lessons Angry Birds, Temple Crash Jungle Bandicoot, Draw Kawaii. Согласно статистике Google Play, их загрузили от 3 до 7 миллионов раз.

«Прежде всего, вредоносный код данных приложений связывается с командным центром C&C, чтобы сообщить об успешной инсталляции. Далее туда отправляется информация о зараженном устройстве, после чего зловред получает конфигурации, которые в дальнейшем определят ход его работы. Согласно этим конфигурациям, вредонос должен скрыть свой значок и отображать пользователю рекламные объявления», — объясняют исследователи.

«Также стоит отметить, что в некоторых приложениях вредоносу запрещено демонстрировать рекламу — например, в браузере и социальных сетях, это делается для того, чтобы до определенной поры не вызывать подозрения. Что касается отображаемых объявлений, они исходят из двух основных источников. Первым являются поставщики рекламы, которые запрещают такое незаконное отображение своих объявлений, а вторым собственная вредоносная библиотека, в которой содержатся порнографические материалы», — продолжают эксперты.

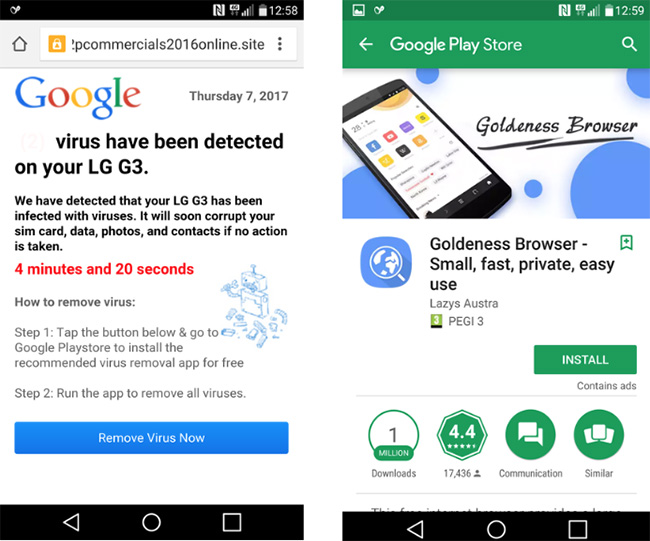
Также злонамеренное приложение будет показывать ложные предупреждения о вирусах, призывая пользователей скачать и установить «Goldeness Browser», который якобы удалит угрозу.

Еще одна особенность AdultSwine — заставить пользователей подписаться на премиальные услуги, заманивая их iPhone’ом, при этом надо было ответить на несколько вопросов, а также ввести свой номер телефона.

После того, как эксперты уведомили Google об обнаружении подобного семейства вредоносных приложений, корпорация удалил их из Google Play Store, отключила учетные записи разработчиков, а также будет отображать уведомления пользователям, установившим их.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru