



Маршрутизаторы Huawei используются для создания нового ботнета

Маршрутизаторы Huawei используются для создания нового ботнета

Маршрутизаторы Huawei используются для создания нового ботнета

В домашнем маршрутизаторе Huawei HG532 обнаружена уязвимость нулевого дня (0-day), которая активно эксплуатируется в настоящее время в реальных атаках. Вредоносная программа, используемая в этой кампании, идентифицирована как OKIRU/SATORI, представляет собой новый вариант Mirai.

Как предполагают специалисты Check Point, за этими атаками стоит киберпреступник-любитель, известный под прозвищем Nexus Zeta.

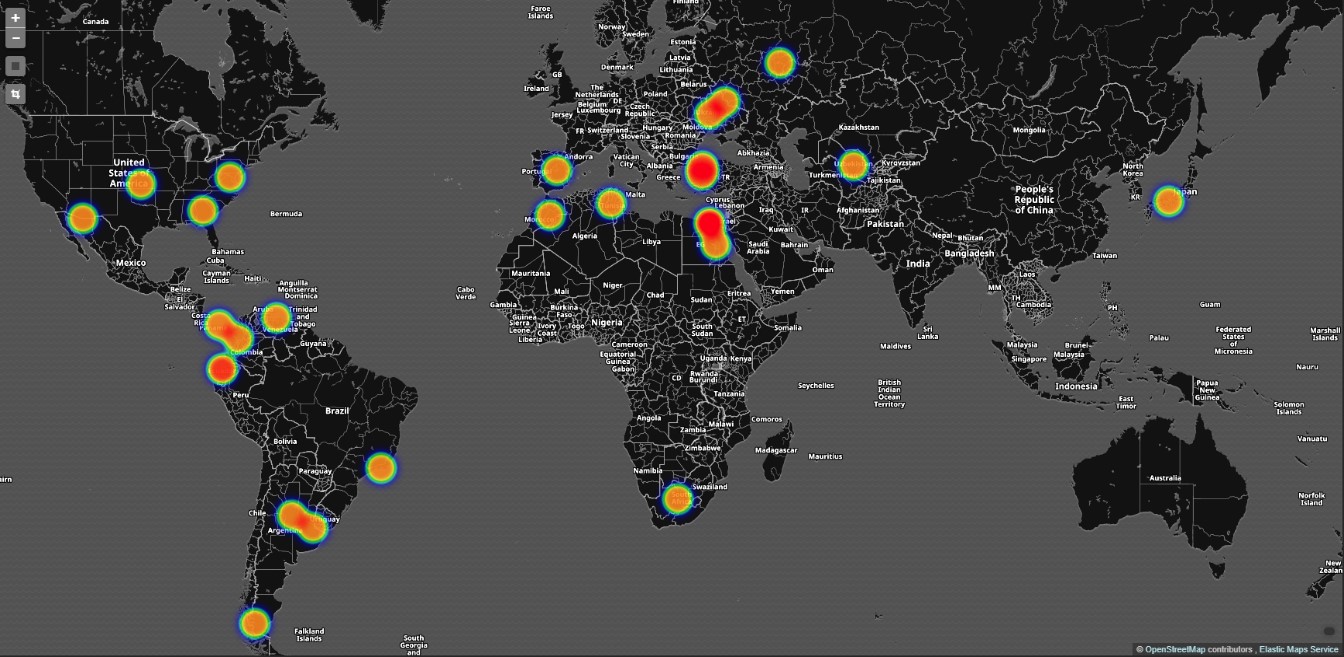
23 ноября датчики и honeypot’ы Check Point засекли многочисленные атаки, использующие неизвестную уязвимость в устройствах Huawei HG532 по всему миру. В первую очередь атака затронула такие страны, как США, Италия, Германия и Египет. Целью этой вредоносной кампании было создать новый вариант ботнета Mirai.

Роутер Huawei применяет протокол Universal Plug and Play (UPnP) со спецификацией TR-064. Как отмечают исследователи, TR-064 позволила злоумышленникам выполнить произвольные команды на устройстве.

Изначально личность киберпреступника, стоявшего за этими атаками была загадкой из-за большого объема трафика и многочисленных серверов, участвующих во вредоносных действиях. Эксперты даже предполагали, что в этом замешаны хакеры, спонсируемые государством.

Однако на деле все оказалось гораздо проще — виновником оказался хакер-любитель Nexus Zeta. Специалисты отследили его активность на форумах соответствующей тематики, где он советовался относительно создания ботнета.

Стоит отметить, что команда Huawei крайне оперативно отреагировала на новость о наличии такой серьезной бреши, быстро выпустив обновление.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru