



На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

Сайты по всему миру, работающие на движке WordPress, стали мишенью массовой брутфорс-кампании, в ходе которой хакеры пытались угадать логины учетной записи администратора, чтобы установить майнер Monero на уязвимые сайты.

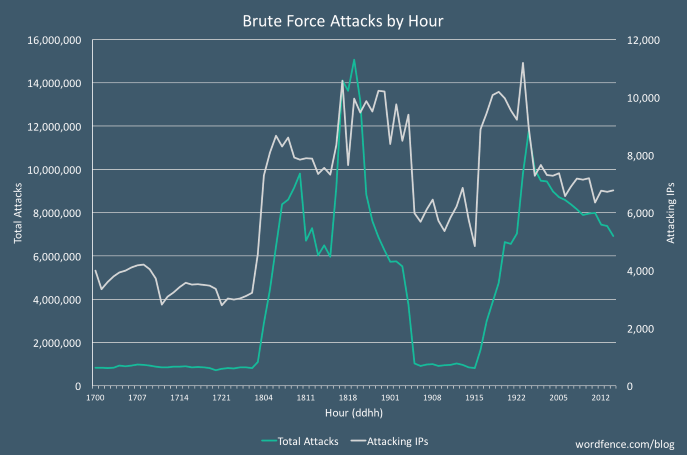
Атаки начались в понедельник утром и до сих пор не снизили своей активности. По данным экспертов, 190 000 сайтов WordPress атакуются в час.

Wordfence утверждает, что это самая крупная по масштабам брутфорс-атака, с которой сталкивалась компания.

«Это самая агрессивная кампания, которую мы видели на сегодняшний день. В какой-то момент она достигла отметки в 14 миллионов атак в час. Она была настолько серьезной, что нам пришлось расширить нашу инфраструктуру, чтобы справиться с этим объемом», — говорит генеральный директор и основатель Wordfence Марк Маундер.

Wordfence также отмечают, что запросы идут с более чем 10 000 уникальных IP-адресов и нацелены на 190 000 сайтов WordPress в час.

Изначально специалисты предполагали, что эта атака связана с утечкой на Reddit и GitHub более 1,4 миллиарда комбинаций имени и пароля, однако позже стало ясно, что злоумышленники используют «комбинацию общих списков паролей и эвристики на основе имени домена и содержимого сайта, который они атакуют».

После спешного проникновения киберпреступники устанавливают майнер Monero, а также используют зараженный сайт для выполнения дальнейших атак брутфорс. Для каждого сайта выбирается что-то одно — либо майнить криптовалюту, либо атаковать другие сайты.

По оценкам экспертов, злоумышленникам удалось таким образом добыть Monero на сумму более 100 000 долларов.

Буквально вчера мы писали об еще одной проблеме движка WordPress — оказалось, что популярный WordPress-плагин Captcha содержит бэкдор.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru