



На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

Сайты по всему миру, работающие на движке WordPress, стали мишенью массовой брутфорс-кампании, в ходе которой хакеры пытались угадать логины учетной записи администратора, чтобы установить майнер Monero на уязвимые сайты.

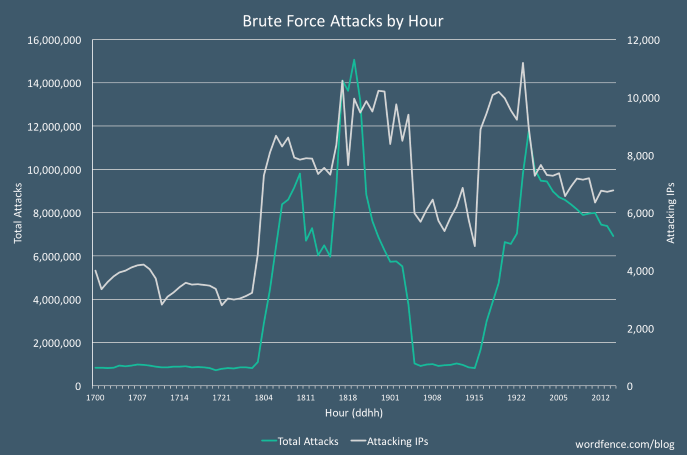
Атаки начались в понедельник утром и до сих пор не снизили своей активности. По данным экспертов, 190 000 сайтов WordPress атакуются в час.

Wordfence утверждает, что это самая крупная по масштабам брутфорс-атака, с которой сталкивалась компания.

«Это самая агрессивная кампания, которую мы видели на сегодняшний день. В какой-то момент она достигла отметки в 14 миллионов атак в час. Она была настолько серьезной, что нам пришлось расширить нашу инфраструктуру, чтобы справиться с этим объемом», — говорит генеральный директор и основатель Wordfence Марк Маундер.

Wordfence также отмечают, что запросы идут с более чем 10 000 уникальных IP-адресов и нацелены на 190 000 сайтов WordPress в час.

Изначально специалисты предполагали, что эта атака связана с утечкой на Reddit и GitHub более 1,4 миллиарда комбинаций имени и пароля, однако позже стало ясно, что злоумышленники используют «комбинацию общих списков паролей и эвристики на основе имени домена и содержимого сайта, который они атакуют».

После спешного проникновения киберпреступники устанавливают майнер Monero, а также используют зараженный сайт для выполнения дальнейших атак брутфорс. Для каждого сайта выбирается что-то одно — либо майнить криптовалюту, либо атаковать другие сайты.

По оценкам экспертов, злоумышленникам удалось таким образом добыть Monero на сумму более 100 000 долларов.

Буквально вчера мы писали об еще одной проблеме движка WordPress — оказалось, что популярный WordPress-плагин Captcha содержит бэкдор.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru