



На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

Сайты по всему миру, работающие на движке WordPress, стали мишенью массовой брутфорс-кампании, в ходе которой хакеры пытались угадать логины учетной записи администратора, чтобы установить майнер Monero на уязвимые сайты.

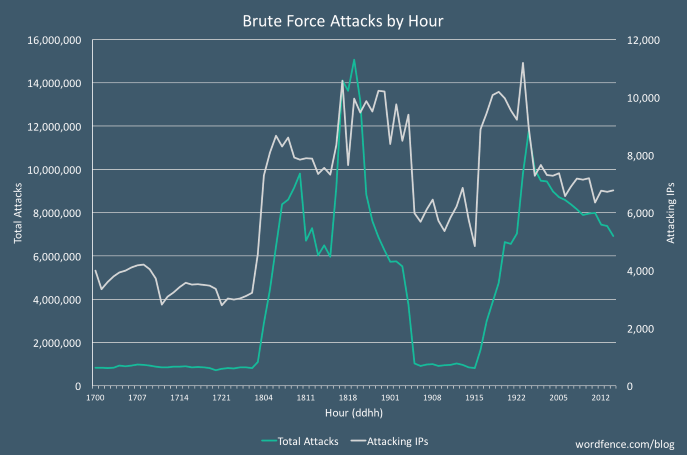
Атаки начались в понедельник утром и до сих пор не снизили своей активности. По данным экспертов, 190 000 сайтов WordPress атакуются в час.

Wordfence утверждает, что это самая крупная по масштабам брутфорс-атака, с которой сталкивалась компания.

«Это самая агрессивная кампания, которую мы видели на сегодняшний день. В какой-то момент она достигла отметки в 14 миллионов атак в час. Она была настолько серьезной, что нам пришлось расширить нашу инфраструктуру, чтобы справиться с этим объемом», — говорит генеральный директор и основатель Wordfence Марк Маундер.

Wordfence также отмечают, что запросы идут с более чем 10 000 уникальных IP-адресов и нацелены на 190 000 сайтов WordPress в час.

Изначально специалисты предполагали, что эта атака связана с утечкой на Reddit и GitHub более 1,4 миллиарда комбинаций имени и пароля, однако позже стало ясно, что злоумышленники используют «комбинацию общих списков паролей и эвристики на основе имени домена и содержимого сайта, который они атакуют».

После спешного проникновения киберпреступники устанавливают майнер Monero, а также используют зараженный сайт для выполнения дальнейших атак брутфорс. Для каждого сайта выбирается что-то одно — либо майнить криптовалюту, либо атаковать другие сайты.

По оценкам экспертов, злоумышленникам удалось таким образом добыть Monero на сумму более 100 000 долларов.

Буквально вчера мы писали об еще одной проблеме движка WordPress — оказалось, что популярный WordPress-плагин Captcha содержит бэкдор.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru