



Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос, получивший имя Loapi, выводит мобильные устройства из строя. После установки вредоносная программа начинает майнить криптовалюту Monero, что приводит к перегреву компонентов устройства, вздутию батареи и, как следствие, деформированию крышки.

По словам исследователей «Лаборатории Касперского», которые обнаружили новую угрозу, Loapi представляет собой эволюционировавшую версию Podec, обнаруженного в 2015 году зловреда. Podec использовался мошенниками для обхода Advice of Charge (AoC) и CAPTCHA, используя этот вредонос, злоумышленники подписывали жертв на платные SMS-услуги.

Как отмечают специалисты, Loapi представляет собой намного более продвинутое семейство вредоносных программ, поскольку имеет очень развитую модульную структуру и компоненты для всех видов злонамеренных операций.

Например, в Loapi присутствуют модули для следующих операций:

  • Добыча Monero
  • Установка прокси для передачи трафика
  • Внедрение рекламных объявлений в области уведомлений
  • Отображение рекламы в других приложениях
  • Открытие URL-адресов в браузерах, также используемых для показа рекламных объявлений
  • Загрузка и установка других приложений
  • Осуществление DDoS-атак
  • Взаимодействие с SMS-функцией телефона
  • Сканирование веб-страниц (чаще всего используется для подписки на платные услуги)

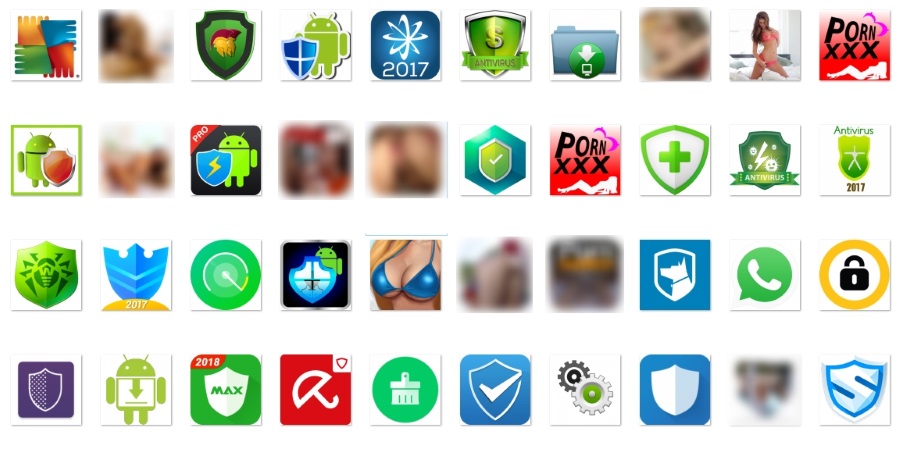
В настоящее время Loapi рекламируется в сторонних магазинах приложений, маскируясь под мобильный антивирус или приложение для взрослых.

Вредоносная программа использует классический трюк с бесконечным потоком всплывающих окон, пока не вынудит пользователя сделать то, что требуется злоумышленникам. Именно таким способом Loapi получает права администратора и заставляет пользователей удалять реальные антивирусные приложения со своих телефонов.

Вредоносное приложение также закрывает окно «Настройки», когда обнаруживает, что пользователь пытается отключить вредоносную учетную запись администратора. Для того чтобы удалить Loapi, пользователю придется загрузить устройство в безопасном режиме.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru