



Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос физически уничтожает смартфоны

Новый Android-вредонос, получивший имя Loapi, выводит мобильные устройства из строя. После установки вредоносная программа начинает майнить криптовалюту Monero, что приводит к перегреву компонентов устройства, вздутию батареи и, как следствие, деформированию крышки.

По словам исследователей «Лаборатории Касперского», которые обнаружили новую угрозу, Loapi представляет собой эволюционировавшую версию Podec, обнаруженного в 2015 году зловреда. Podec использовался мошенниками для обхода Advice of Charge (AoC) и CAPTCHA, используя этот вредонос, злоумышленники подписывали жертв на платные SMS-услуги.

Как отмечают специалисты, Loapi представляет собой намного более продвинутое семейство вредоносных программ, поскольку имеет очень развитую модульную структуру и компоненты для всех видов злонамеренных операций.

Например, в Loapi присутствуют модули для следующих операций:

  • Добыча Monero
  • Установка прокси для передачи трафика
  • Внедрение рекламных объявлений в области уведомлений
  • Отображение рекламы в других приложениях
  • Открытие URL-адресов в браузерах, также используемых для показа рекламных объявлений
  • Загрузка и установка других приложений
  • Осуществление DDoS-атак
  • Взаимодействие с SMS-функцией телефона
  • Сканирование веб-страниц (чаще всего используется для подписки на платные услуги)

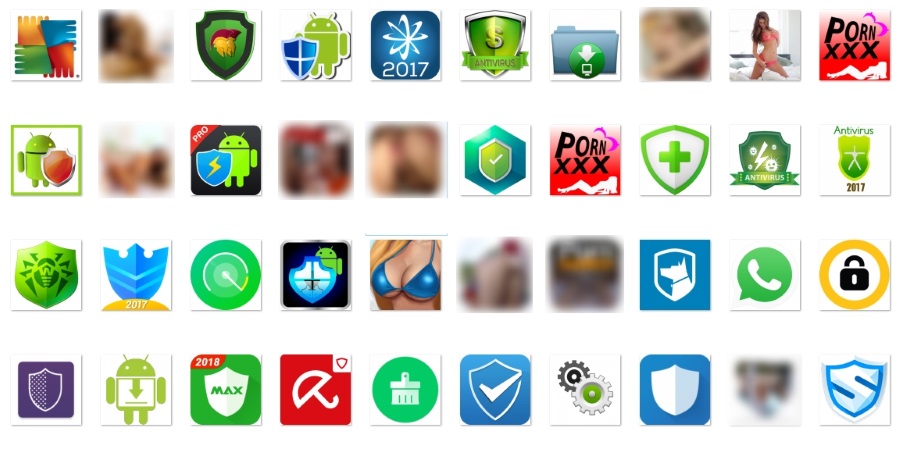
В настоящее время Loapi рекламируется в сторонних магазинах приложений, маскируясь под мобильный антивирус или приложение для взрослых.

Вредоносная программа использует классический трюк с бесконечным потоком всплывающих окон, пока не вынудит пользователя сделать то, что требуется злоумышленникам. Именно таким способом Loapi получает права администратора и заставляет пользователей удалять реальные антивирусные приложения со своих телефонов.

Вредоносное приложение также закрывает окно «Настройки», когда обнаруживает, что пользователь пытается отключить вредоносную учетную запись администратора. Для того чтобы удалить Loapi, пользователю придется загрузить устройство в безопасном режиме.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru