



В Chrome 63 реализована новая функция безопасности — изоляция сайтов

В Chrome 63 реализована новая функция безопасности — изоляция сайтов

В Chrome 63 реализована новая функция безопасности — изоляция сайтов

Выпущенная днях версия браузера Chrome 63 содержит множество исправлений и улучшений безопасности, особенно для корпоративной аудитории. Самым большим нововведением является функция, известная как Site Isolation («Изоляция сайта»).

С Site Isolation у ИТ-администраторов есть возможность настроить Chrome таким образом, чтобы он воспроизводил контент для каждого открытого веб-сайта в отдельном процессе, изолированном от других сайтов.

Функция изоляции может быть включена как для всех сайтов, так и для списка конкретных веб-сайтов (например, для сайтов, к которым подключаются пользователи, или сайтов, содержащих конфиденциальную информацию).

Если функция Site Isolation будет отключена, браузер будет работать в своем привычном режиме — одна вкладка, один процесс.

Цель новой функции — создать дополнительную границу безопасности между веб-сайтами при посещении новых доменов. Одна есть и обратная сторона — Site Isolation увеличит использование памяти Chrome на 10-20 процентов.

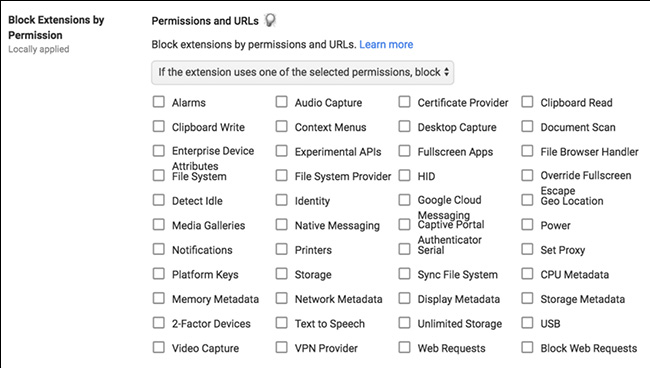
Есть еще одна новая интересная функция. В дополнение к настройкам белого и черного списков конкретных расширений, администраторы могут теперь заблокировать те или иные расширение исходя из того, какие разрешения они запрашивают.

«С помощью этой новой политики можно, например, блокировать все расширения, для которых требуется использование веб-камеры или микрофона, или тех, которые требуют доступа к чтению или изменению данных на посещаемых сайтах», — объясняет Мэтт Бламберг (Matt Blumberg), менеджер по продуктам Chrome Enterprise.

Кроме этих функций, в Chrome 63 введена поддержка TLS 1.3, самой последней версии криптографического протокола безопасности.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru