



Facebook запускает мессенджер для детей с родительским контролем

Facebook запускает мессенджер для детей с родительским контролем

Facebook запускает мессенджер для детей с родительским контролем

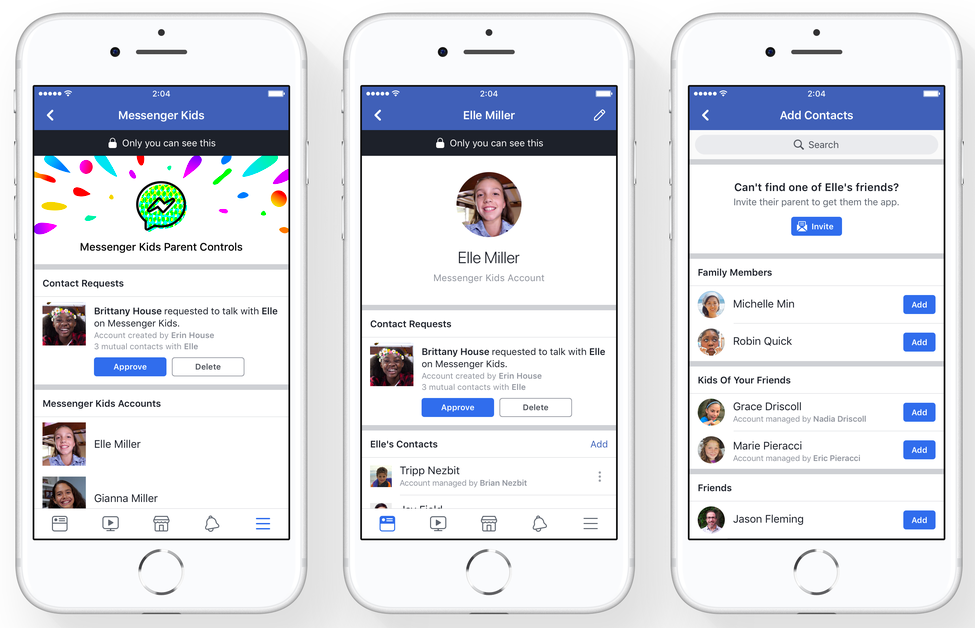
Социальная сеть Facebook запускает версию своего мессенджера для детей. Такой мессенджер смогут использовать лица младше 13 лет, что не будет противоречить правилам, согласно которым дети не могут зарегистрироваться в соцсети.

Приложение получило имя Messenger Kids, однако в его использовании есть существенный нюанс. Создавать учетные записи и добавлять контакты смогут лишь родители маленьких пользователей, что позволит, по мнению разработчиков, обезопасить круг общения ребенка.

При такой схеме любой обмен контактами должен быть одобрен родителями. Например, если два одноклассника захотят общаться с помощью этого мессенджера, родители обоих детей должны будут одобрить обмен контактами. Что еще немаловажно — такие родители должны быть друзьями в самой соцсети Facebook.

Также утверждается, что дети не смогут удалять сообщения, а родители будут иметь доступ ко всем перепискам ребенка. Как пишет Recode, с помощью Messenger Kids крупнейшая социальная сеть хочет привлечь самых молодых пользователей.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru