



В преддверии праздников мошенники нацеливаются на пользователей PayPal

В преддверии праздников мошенники нацеливаются на пользователей PayPal

В преддверии праздников мошенники нацеливаются на пользователей PayPal

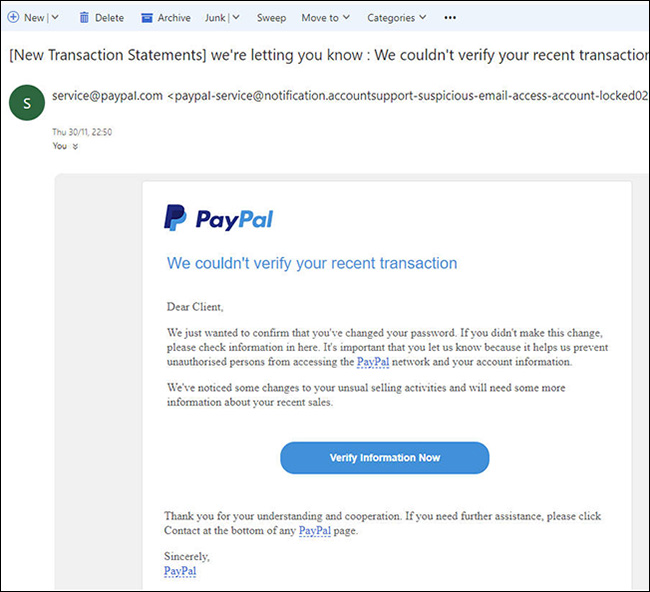
Благодаря приближающимся новогодним праздникам у злоумышленников появилась возможность атаковать пользователей PayPal фишинговыми письмами. Все дело в том, что многие заказывают подарки, оплачивая их при помощи PayPal, что дает киберпреступникам повод замаскировать свои письма под пришедшие от популярной платежной системы.

В письме злоумышленников говорится о том, что транзакции невозможно проверить и платежи клиента якобы не были обработаны. Находчивые мошенники надеются, что пользователи не заметят подвох, так как будут поглощены проблемой со своими подарками. Письмо имеет следующий вид:

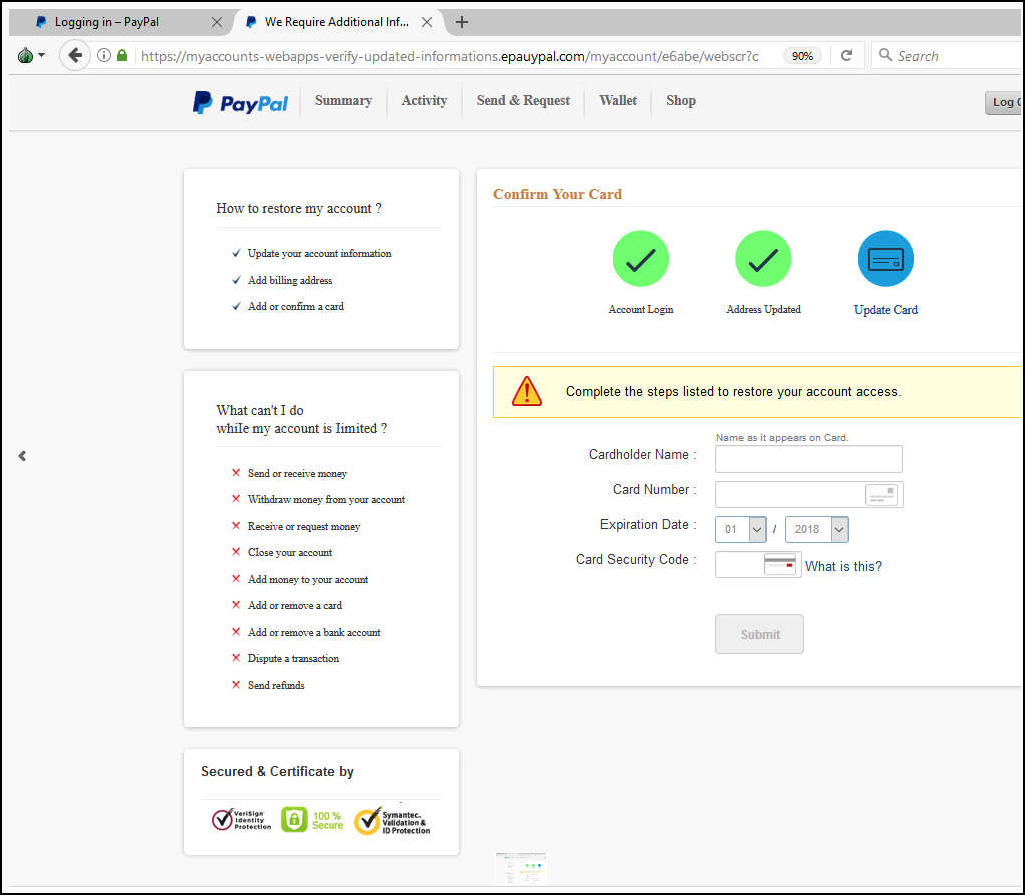
Пользователи, не сумевшие отличить подделку и нажавшие на ссылку в письме в попытке решить проблему, будут перенаправлены на фишинговый сайт, созданный злоумышленниками. На самом сайте им будет предложено ввести свои учетные данные для входа в PayPal, а также другую конфиденциальную информацию, в числе которой: физический адрес, номер телефона, имя матери, дату рождения и информацию о платежной карте.

Эксперты оценивают визуальное оформление поддельного сайта как «довольно убедительное», но достаточно посмотреть на URL-адрес, и можно сразу заподозрить неладное.

«Это хорошая тактика, если учитывать подступающие новогодние праздники. Вероятность того, что эти фишинговые письма дойдут до пользователей, которые действительно совершали покупки с помощью PayPal, очень велика», — отмечает сотрудник Malwarebytes, Кристофер Бойд (Christopher Boyd).

Ранее сегодня мы писали об утечке, которую спровоцировали системы приобретенной PayPal компании.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru