



Один из сервисов McAfee заражал пользователей вредоносом Emotet

Один из сервисов McAfee заражал пользователей вредоносом Emotet

Один из сервисов McAfee заражал пользователей вредоносом Emotet

Компания McAfee заблокировала доступ к вредоносной программе, которая, судя по всему, была отправлена из сети самой компании. Вредонос был размещен на стороннем веб-сайте, но был расшарен через домен, связанный с McAfee ClickProtect, службой защиты электронной почты, которую компания рекламирует как способную «защитить ваш бизнес от взлома».

McAfee ClickProtect представляет собой услугу, предназначенную для защиты от фишинговых атак, вредоносных ссылок в письмах и посещения скомпрометированных сайтов.

Вредоносная ссылка была обнаружена исследователем из Парижа, использующим псевдоним Benkow. Эта ссылка перенаправляла пользователей на вредоносный документ Word через домен «cp.mcafee.com».

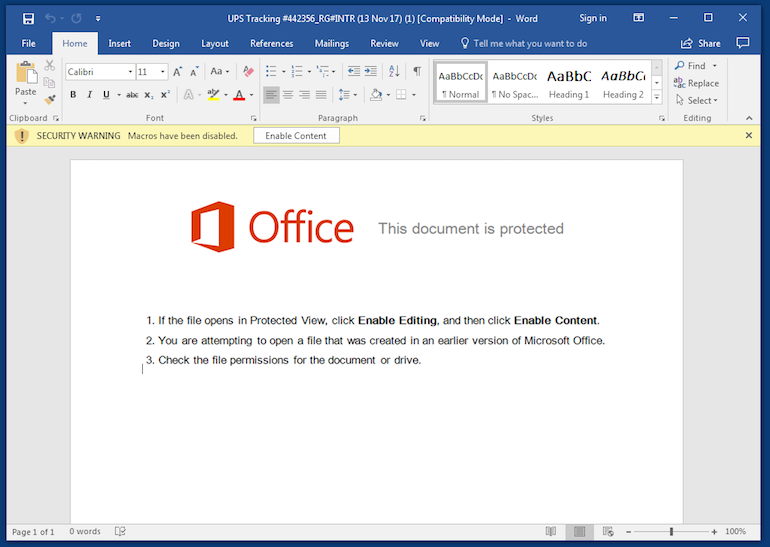
Те, кто скачали и открыли этот документ, заразили свои компьютеры вредоносной программой Emotet.

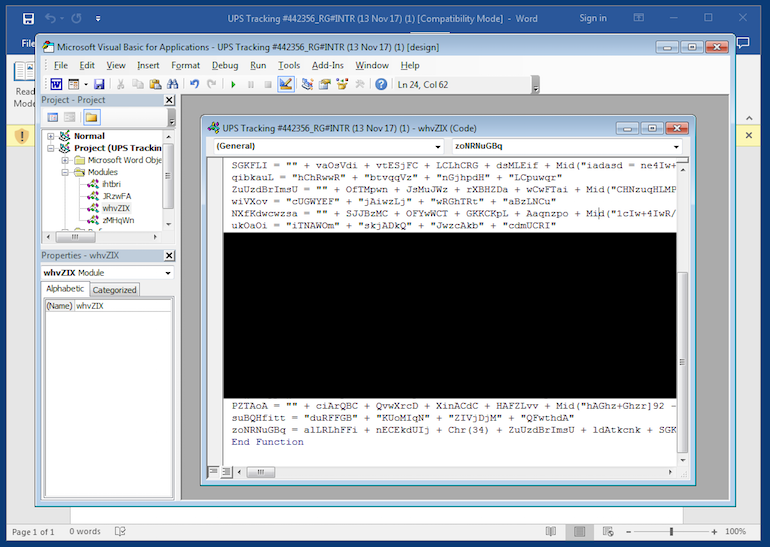
«Emotet распространяется через взломанные сайты, на которых размещен документ Word. Открыв его и разрешив макросы, пользователь бессознательно инициирует загрузку бинарного файла Emotet», — говорит Джером Сегура (Jerome Segura), ведущий аналитик Malwarebytes.

После того, как Emotet попадает на компьютер, он отправляет в командный центр конфиденциальные данные, например, пароли, сохраненные в браузерах и почтовых клиентах. Затем эти данные используются для взлома аккаунтов.

McAfee утверждает, что в настоящее время этот инцидент тщательно расследуется, услуга McAfee ClickProtect продолжает функционировать.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru