



На всех версиях Windows можно скрытно выполнять код уже 17 лет

На всех версиях Windows можно скрытно выполнять код уже 17 лет

На всех версиях Windows можно скрытно выполнять код уже 17 лет

Сегодня корпорация Microsoft исправила очень серьезную брешь в Microsoft Office, которая может быть использована для запуска вредоносного кода без взаимодействия с пользователем на всех версиях Windows, выпущенных за последние 17 лет.

Уязвимость, получившая идентификатор CVE-2017-11882, была исправлена в ноябрьской партии обновлении от Microsoft. Всем пользователям рекомендуется в срочном порядке установить это обновление.

Проблема, обнаруженная исследовательской группой Embedi, затрагивает редактор формул Microsoft (Microsoft Equation Editor — EQNEDT32.EXE), представляющий собой один из исполняемых файлов, установленных на компьютерах пользователей с пакетом Office.

Этот инструмент, как можно понять из названия, позволяет пользователям вставлять математические уравнения в документы Office как динамические OLE-объекты.

Эксперты обнаружили, что Microsoft по-прежнему использует версию файла EQNEDT32.EXE, скомпилированную 9 ноября 2000 года. Это значит, что код безнадежно устарел, использует устаревшие библиотеки и не использует последние функции безопасности, добавленные в ОС Windows.

Предположительно, использование старого компонента было необходимо для совместимости с документами, созданными в старых версиях MS Office.

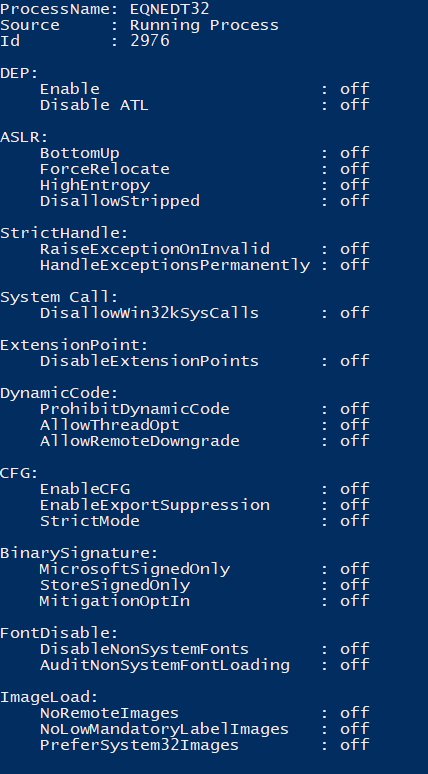
В процессе дальнейшего изучения худшие опасения исследователя подтвердились — процесс, создаваемый EQNEDT32.EXE, не использовал никаких функций безопасности, реализованных в Windows 10 или Office.

С помощью инструмента BinScope от Microsoft разработчики, как и ожидалось, нашли уязвимость (переполнение буфера) в файле EQNEDT32.EXE.

«С помощью этой дыры можно было выполнить произвольную последовательность команд (например, загрузить произвольный файл из интернета и запустить его)», — утверждает команда Embedi.

«Одним из самых простых способов выполнения произвольного кода является запуск исполняемого файла с WebDAV-сервера, управляемого злоумышленником», — добавляют исследователи.

Также стоит отметить, что концепт уязвимости работает на всех типах архитектур (32-разрядных и 64-разрядных), не прерывает работы Office и не требует взаимодействия с пользователем.

Специалисты опубликовали видео на YouTube, на нем демонстрируются атаки на разные версии Office и Windows:

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru