



Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID оказался старым Pony

Новый банковский троян IcedID, обнаруженный IBM X-Force, копирует своим кодом другой троян – Pony. К такому выводу пришли эксперты Intezer, проанализировавшие вредоносную составляющую IcedID.

Ранее мы писали об обнаружении банковского трояна IcedID, обладающего некоторыми продвинутыми функциями, которые выделяют его на фоне других банковских троянов.

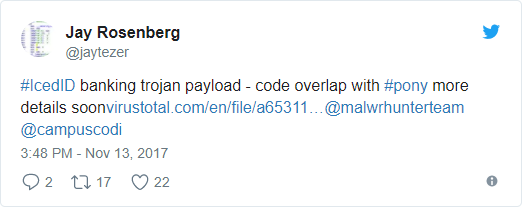
В свою очередь, Pony был детально описан в отчете Proofpoint. Теперь же Джей Розенберг, аналитик Intezer, опубликовал твит, в котором утверждает, что код пэйлоада IcedID пересекается с кодом Pony. Также в этом твите эксперт приводит ссылку на VirusTotal, где отчетливо отражен процент детектирования Pony различными антивирусными продуктами.

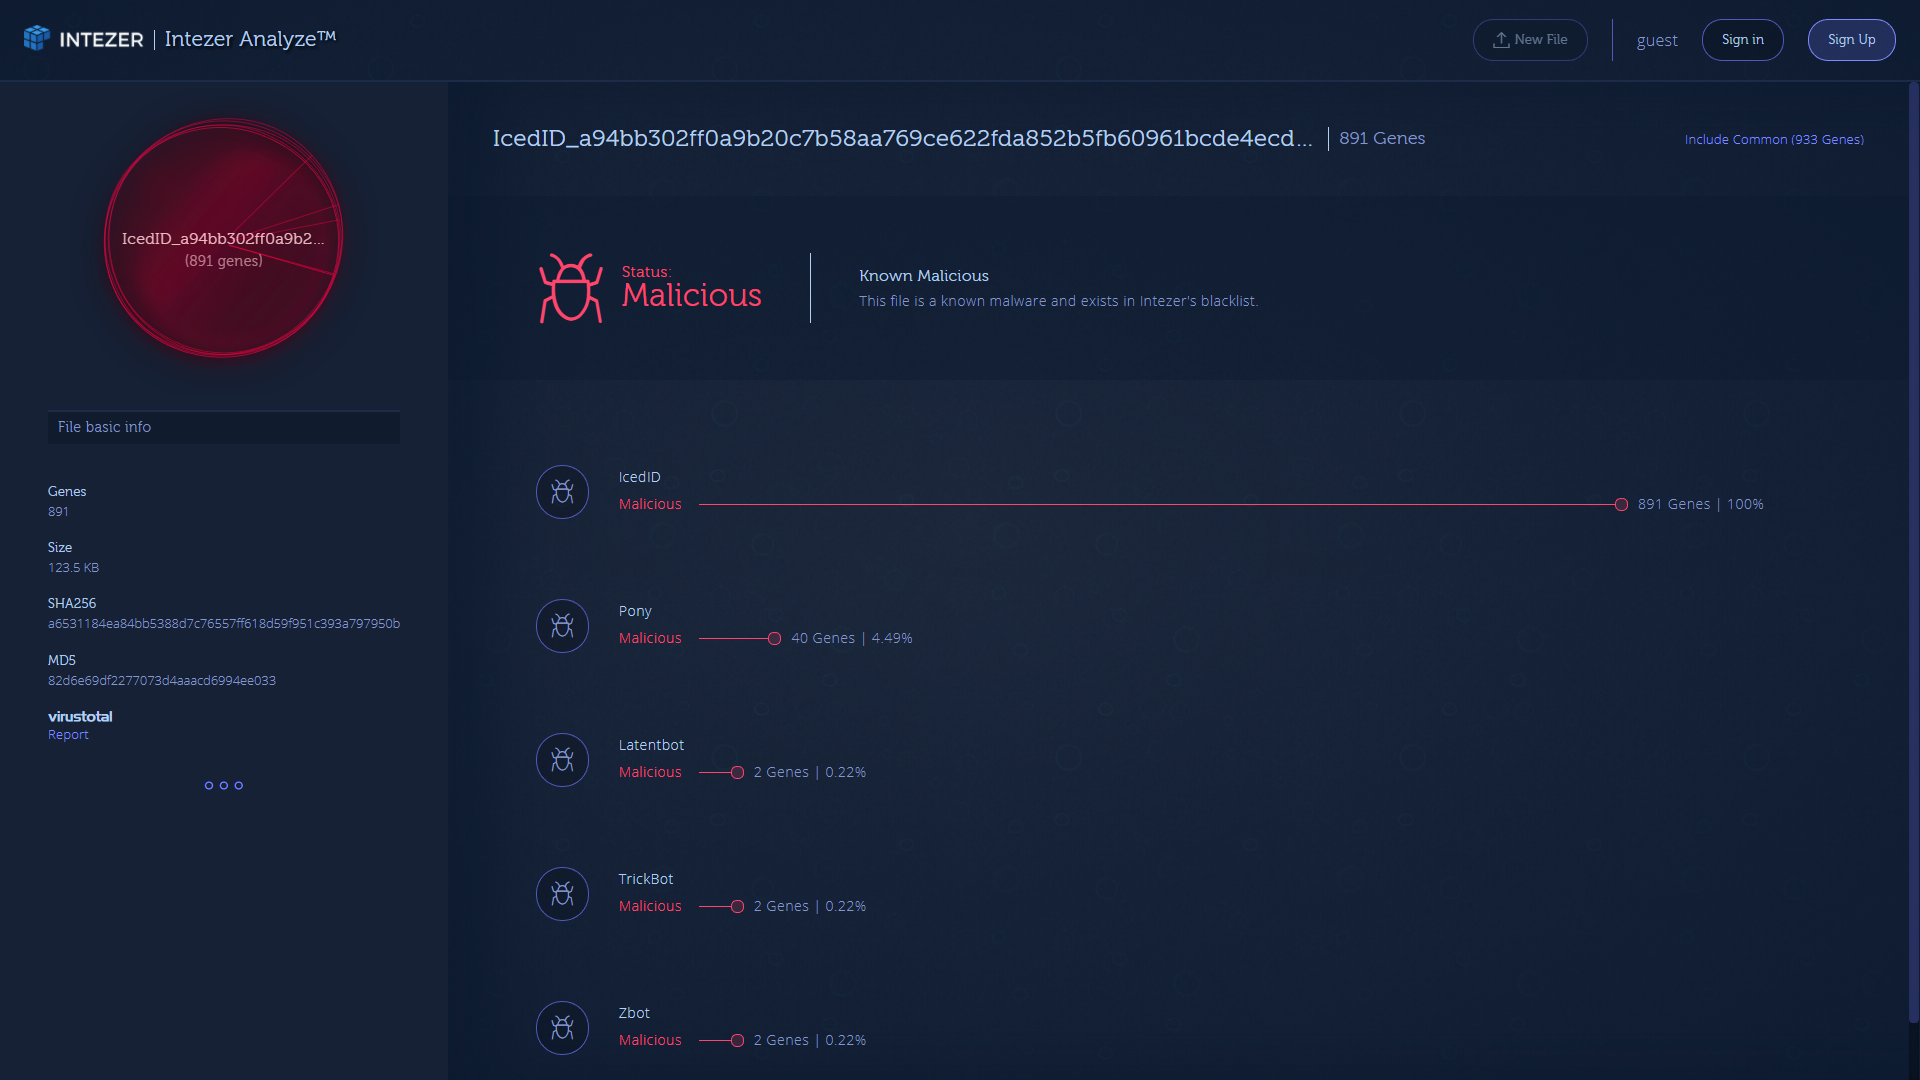
Воспользовавшись функцией сравнения вредоносов с соответствующими образцами Pony, эксперты получили следующую картину:

Из этого результата уже можно сделать вывод, что эти вредоносы очень схожи, что, по сути, не удивительно, учитывая, что исходный код Pony общедоступен.

Эксперты даже указывают версию Pony, которая использовалась создателями IcedID - Pony 2.0, так как в исходном коде Pony 1.9 мы не видим вызовов DecipherList, который отвечает за дешифрование строк.

Другие общие с Pony функции включают:

  • OutlookExport
  • OutlookReadPSItemValue
  • OutlookScanPasswords
  • OutlookScanProfiles
  • PocomailScanReg
  • IncrediMailScanReg
  • CRC32Update
  • CommonCryptUnprotectData
  • MapFile
  • PonyStrCat
  • PonyStrCatFreeArg1
  • DecipherList
  • UnicodeToAnsiLen
  • FileExists
  • StreamUpdateModuleLen
  • StreamWriteModuleHeader
Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru