



Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Виллем де Грут (Willem de Groot), независимый исследователь по безопасности, отметил почти 2500 сайтов, активно использующих код для добычи криптовалюты в браузерах ничего не подозревающих посетителей.

Эксперт убежден, что на всех 2449 сайтах, за которыми он наблюдал, есть устаревшее программное обеспечение с известными уязвимостями, которые были использованы злоумышленниками. Специалист утверждает, что внедренный на сайты код использует ЦП посетителей для майнинга криптовалюты Monero.

Интересно, что около 80 процентов этих сайтов также содержат другие типы вредоносных программ, которые могут красть информацию платежных карт посетителей.

«Видимо, киберпреступники выжимают каждую копейку из скомпрометированных сайтов», - сказал он.

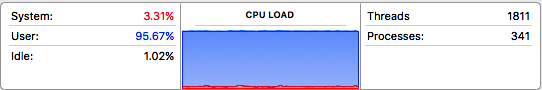
Одним из пострадавших сайтов является shop.subaru.com.au. После посещения этого сайта эксперт обнаружил, что потреблялось около 95 процентов ресурсов процессора. После закрытия этого сайта нагрузка на процессор упала до 9 процентов.

Эксперт считает, что во всем виноват Coinhive.com, предоставляющий простой в использовании программный интерфейс, который может использовать любой веб-сайт, чтобы превратить компьютеры посетителей в средства добычи криптовалюты.

Виллем де Грут отметил, что около 85 процентов от 2449 сайтов, отслеживаемых им, генерируют валюту от имени двух учетных записей Coinhive. Это наталкивает на мысль об активно действующей группировке.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru