



Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Код майнера Coinhive был обнаружен почти на 2 500 сайтах, включая Subaru

Виллем де Грут (Willem de Groot), независимый исследователь по безопасности, отметил почти 2500 сайтов, активно использующих код для добычи криптовалюты в браузерах ничего не подозревающих посетителей.

Эксперт убежден, что на всех 2449 сайтах, за которыми он наблюдал, есть устаревшее программное обеспечение с известными уязвимостями, которые были использованы злоумышленниками. Специалист утверждает, что внедренный на сайты код использует ЦП посетителей для майнинга криптовалюты Monero.

Интересно, что около 80 процентов этих сайтов также содержат другие типы вредоносных программ, которые могут красть информацию платежных карт посетителей.

«Видимо, киберпреступники выжимают каждую копейку из скомпрометированных сайтов», - сказал он.

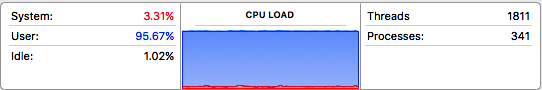
Одним из пострадавших сайтов является shop.subaru.com.au. После посещения этого сайта эксперт обнаружил, что потреблялось около 95 процентов ресурсов процессора. После закрытия этого сайта нагрузка на процессор упала до 9 процентов.

Эксперт считает, что во всем виноват Coinhive.com, предоставляющий простой в использовании программный интерфейс, который может использовать любой веб-сайт, чтобы превратить компьютеры посетителей в средства добычи криптовалюты.

Виллем де Грут отметил, что около 85 процентов от 2449 сайтов, отслеживаемых им, генерируют валюту от имени двух учетных записей Coinhive. Это наталкивает на мысль об активно действующей группировке.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru