



В Google Play Store третий раз за год прорвался банковский троян BankBot

В Google Play Store третий раз за год прорвался банковский троян BankBot

В Google Play Store третий раз за год прорвался банковский троян BankBot

В третий раз за этот год Google Play Store непреднамеренно распространяет вредоносную программу для Android. На этот раз в официальный магазин приложений вернулся троян BankBot.

Впервые BankBot появился в Play Store в апреле этого года, Google сразу приняла меры, удалив троян. Затем вредонос вернулся в сентябре, после чего опять был удален из официального магазина. Теперь можно с уверенностью сказать, что BankBot снова появился в магазине Google Play, обойдя в третий раз все процедуры проверки приложений.

BankBot предназначен для кражи банковских учетных данных и платежной информации. Он заставляет пользователей передавать свои банковские реквизиты, подставляя поверх легитимного приложения окно, которое выглядит идентично странице входа в систему банка.

Если пользователь использует текстовые сообщения как форму двухфакторной аутентификации, вредонос также может отследить их и предоставить злоумышленникам все данные, необходимые для получения банковской информации жертвы.

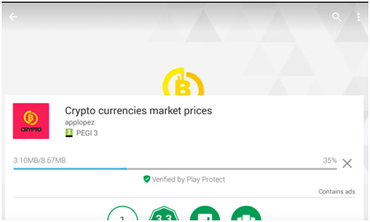
Эта версия BankBot маскируется под приложение, якобы предоставляющее информацию о ценах на рынке в криптовалюте. Более того, у него имеется фальшивый логотип «Verified by Play Protect», который призван убедить пользователей в легитимности этого приложения.

Этот вариант BankBot оснащен возможностями мониторинга криптовалюты, это одна из причин, по которой он прошел проверку Play Store. То есть пользователи все же получают заявленный функционал.

При первоначальной установке приложение запрашивает множество разрешений, причем довольно навязчиво, среди них возможность чтения и отправки сообщений, доступ в Интернет и запись на внешнее хранилище.

Авторы BankBot постоянно обновляют троян. С начала этого года зловред получил улучшенную обфускацию кода, более сложный механизм установки вредоносной составляющей и возможность использовать службу Android Accessibility Service.

Это еще один неприятный инцидент, подрывающий безопасность Play Store для пользователей. Будем надеяться, Google примет меры, сделав Play Store более безопасным.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru